Cloud & SaaS-Verträge
KI-Agenten im SaaS-Vertrag: Berechtigungen, Kontrolle und Haftung für autonome Aktionen regeln
KI-Agenten im SaaS-Vertrag rechtssicher regeln: So begrenzt du Berechtigungen, autonome Aktionen, Haftung und Kontrollrisiken.
 KI-generiert
Montagmorgen: Ein KI-Agent hat über das Ticketsystem eigenständig mehrere Benutzerkonten freigeschaltet, Lizenzen nachbestellt und eine Konfigurationsänderung in der Cloud-Umgebung vorgeschlagen. Die Fachabteilung wollte schnellere Abläufe. Jetzt stellt sich heraus, dass einzelne Freigaben nicht zulässig waren und Kosten ausgelöst wurden. Im Standardvertrag des SaaS-Anbieters steht dazu nichts Konkretes. Genau hier beginnt das Vertragsrisiko.
KI-Agenten gehen über klassische Assistenzfunktionen hinaus. Sie beantworten nicht nur Fragen oder erstellen Texte, sondern nutzen Schnittstellen, greifen auf Daten zu und führen Aktionen in Unternehmenssystemen aus. Sie können Tickets schließen, Zugriffsrechte vergeben, Stammdaten ändern, Bestellungen auslösen oder Workflows starten. Je autonomer sie handeln dürfen, desto genauer musst du Berechtigungen, Kontrollpunkte und Folgen von Fehlentscheidungen regeln.
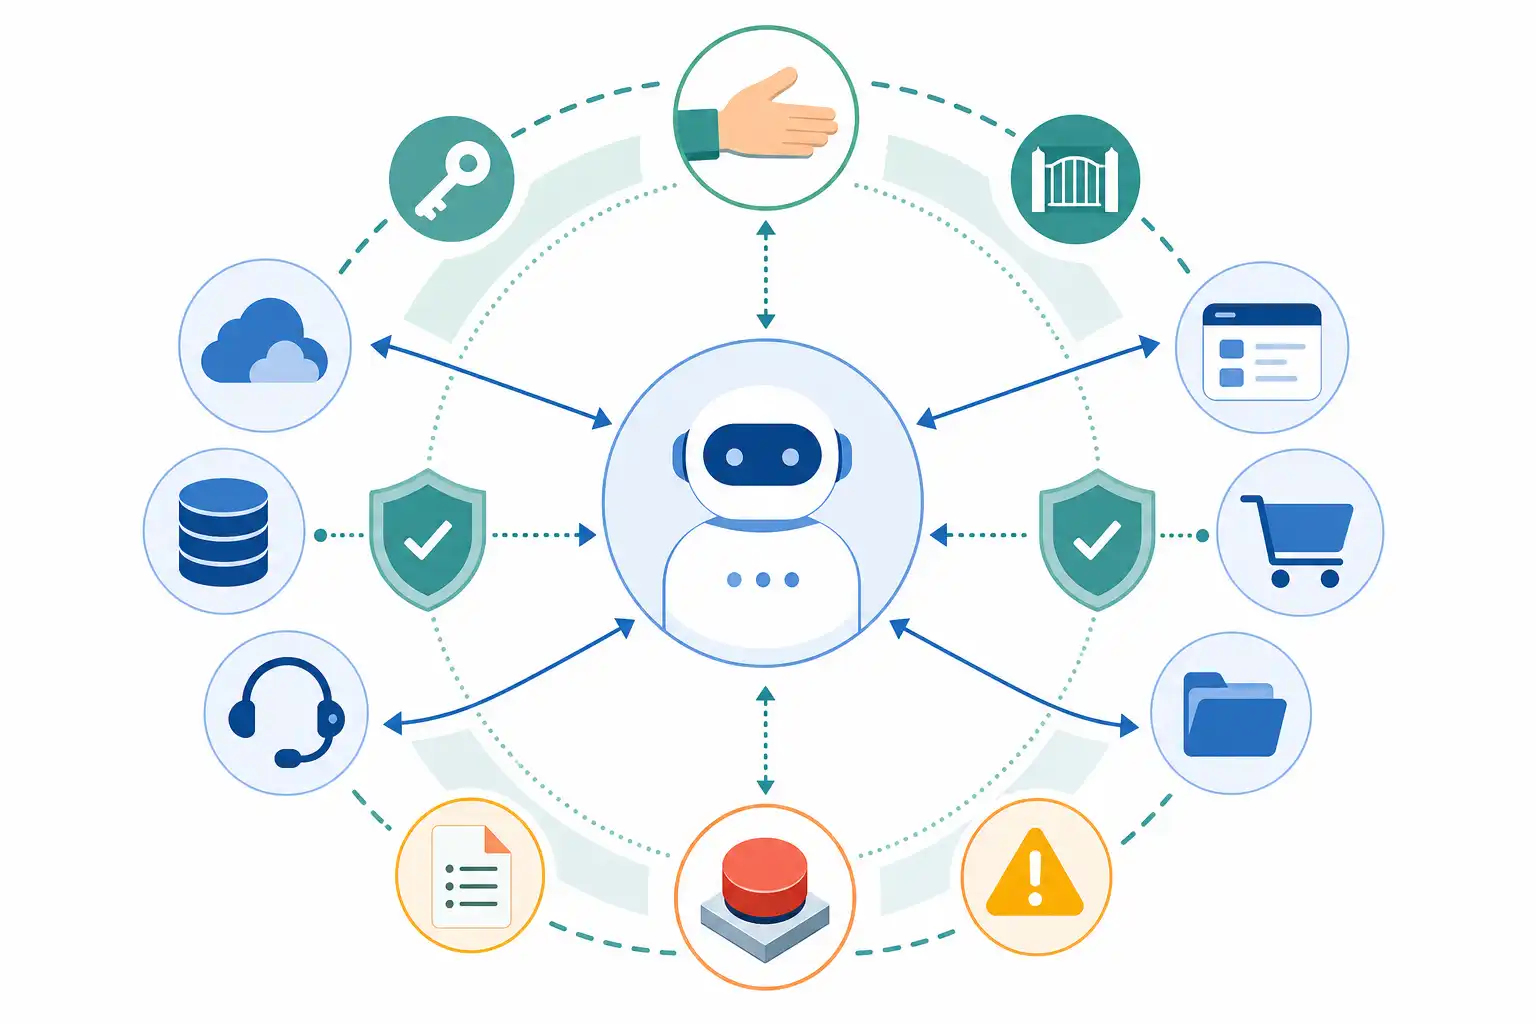
Infografik zu KI-Agenten im SaaS-Vertrag: Berechtigungen, Kontrolle und Haftung für autonome Aktionen regeln (KI-generiert).
Warum übliche SaaS-Klauseln nicht genügen
Viele SaaS-Verträge regeln den Zugang zur Software, Verfügbarkeit, Support, Datenschutz und allgemeine Pflichten der Parteien. Für KI-Funktionen finden sich oft nur allgemeine Beschreibungen wie „automatisierte Funktionen“ oder „intelligente Assistenz“. Das reicht nicht, wenn ein Agent selbstständig operative Handlungen ausführt.
Die entscheidende Frage lautet nicht nur, ob der Anbieter eine KI-Funktion bereitstellt. Entscheidend ist, was diese Funktion in deiner Systemlandschaft tatsächlich tun darf. Ein Agent mit rein lesendem Zugriff auf eine Wissensdatenbank verursacht andere Risiken als ein Agent, der Bestellungen im ERP-System anlegt oder Berechtigungen im Identitätsmanagement verändert.
Im Vertrag und in den zugehörigen Leistungsbeschreibungen sollte deshalb klar zwischen drei Ebenen unterschieden werden:
- Informationsverarbeitung: Der Agent analysiert Daten, fasst Inhalte zusammen oder erstellt Vorschläge.
- Handlungsvorbereitung: Der Agent erstellt Entwürfe, priorisiert Vorgänge oder bereitet Aktionen zur Freigabe vor.
- Autonome Handlung: Der Agent löst ohne vorherige menschliche Einzelfreigabe Aktionen in angebundenen Systemen aus.
Diese Einordnung ist nicht nur technisch relevant. Sie bestimmt, welche Kontrollmaßnahmen erforderlich sind, wie Verantwortlichkeiten verteilt werden und welche Schäden realistisch eintreten können.
Rollen und Berechtigungen präzise festlegen
Ein KI-Agent sollte nie pauschal mit den Rechten eines menschlichen Administrators arbeiten. Das gilt auch dann, wenn der Anbieter dies als einfache Standardintegration anbietet. Verwende das Prinzip der geringstmöglichen Berechtigung: Der Agent erhält nur die Rechte, die er für einen ausdrücklich definierten Zweck benötigt.
Im Vertrag sollte geregelt werden, welche Rollen der Agent einnehmen darf und wie diese Rollen technisch umgesetzt werden. Wichtig ist insbesondere die Trennung zwischen Nutzerkonto, technischem Servicekonto und administrativer Rolle. Ein Agent braucht eine eindeutig zuordenbare Identität. Aktionen dürfen nicht unter einem allgemeinen Sammelkonto erfolgen, das keine nachvollziehbare Zuordnung erlaubt.
Für jede Anbindung solltest du schriftlich festhalten:
- Welche Systeme der Agent nutzen darf.
- Welche Daten er lesen, ändern, übertragen oder löschen darf.
- Welche Schnittstellen und technischen Konten verwendet werden.
- Welche Rollen, Rechte und Mandantenbereiche zulässig sind.
- Ob der Agent Berechtigungen vergeben, verändern oder entziehen darf.
- Wer Berechtigungen beantragt, freigibt, überprüft und entzieht.
Besonders kritisch sind Rechte zur Kontenverwaltung, Zahlungsfreigabe, Bestellung, Vertragsänderung, Datenlöschung und Konfigurationsänderung. Für diese Bereiche ist eine vollständige Autonomie meist nur dann vertretbar, wenn der Vorgang klar begrenzt, reversibel und durch wirksame Kontrollen abgesichert ist.
Vertraglich sinnvoll ist eine Regelung, nach der Rechteänderungen des Agenten nur auf dokumentierte Weisung des Kunden erfolgen dürfen. Der Anbieter sollte keine erweiterten Standardberechtigungen aktivieren dürfen, ohne dass du vorher zustimmst.
Aktionsgrenzen und Freigaben definieren
Neben der Frage „Was darf der Agent?“ musst du festlegen: „Unter welchen Bedingungen darf er es?“ Eine Berechtigung allein beschreibt noch keine ausreichende Aktionsgrenze.
Lege konkrete Regeln für zulässige Aktionen fest. Dazu gehören sachliche Grenzen, Schwellenwerte, zeitliche Grenzen und Voraussetzungen für menschliche Freigaben. Die Grenzen sollten so formuliert sein, dass sie technisch konfigurierbar und überprüfbar sind.
Eine praxistaugliche Regelungsmatrix kann so aussehen:
| Aktion | Zulässigkeit | Freigabe | Zusätzliche Grenze |
|---|---|---|---|
| Supportticket kategorisieren | autonom | keine | Keine Änderung der Priorität bei Sicherheitsvorfällen |
| Passwort-Reset anstoßen | vorbereitet | Freigabe durch berechtigte Person | Keine Ausführung bei privilegierten Konten |
| Benutzerkonto anlegen | vorbereitet | Freigabe durch Fachverantwortliche | Nur vordefinierte Rollen |
| Bestellung auslösen | begrenzt autonom | keine innerhalb definierter Regeln | Nur freigegebene Lieferanten und Budgets |
| Zahlungsdaten ändern | nicht autonom | zwingende menschliche Freigabe | Vier-Augen-Prinzip |
| Daten löschen | nicht autonom | zwingende menschliche Freigabe | Löschumfang und Wiederherstellung prüfen |
Die Tabelle gehört idealerweise als Anlage zum Vertrag oder in ein verbindliches Betriebskonzept. Das hat einen praktischen Vorteil: Änderungen an den konkreten Workflows lassen sich kontrollierter vornehmen, ohne den gesamten Hauptvertrag neu zu verhandeln. Zugleich muss klar sein, welche Dokumente rechtlich verbindlich sind und welche Regelung im Konfliktfall Vorrang hat.
Achte darauf, dass Freigaben nicht nur formal vorgesehen sind. Der Anbieter muss die technische Umsetzung beschreiben. Eine Freigabe per E-Mail, die der Agent lediglich als Text auswertet, ist für kritische Aktionen häufig nicht ausreichend. Besser sind klar definierte Freigabe-Workflows mit authentifizierten Nutzern, Rollenprüfung und nachvollziehbarer Protokollierung.
Protokollierung als Kontroll- und Beweismittel
Wenn ein Agent selbstständig handelt, musst du nachvollziehen können, warum er eine Aktion ausgelöst hat, welche Daten er verwendet hat und welches Ergebnis daraus entstanden ist. Ohne belastbare Protokolle ist die Ursachenanalyse nach einem Fehler kaum möglich. Auch bei Streitigkeiten über Verantwortlichkeiten fehlen dann wichtige Belege.
Der Vertrag sollte Mindestanforderungen an die Protokollierung enthalten. Dazu zählen:
- Zeitpunkt und eindeutige Kennung der Aktion.
- Identität des Agenten, des technischen Kontos und des auslösenden Workflows.
- Zielsystem, betroffene Objekte und Art der Änderung.
- Erteilte Berechtigung sowie gegebenenfalls erteilte Freigabe.
- Verwendete Eingaben, Regeln, Wissensquellen oder Konfigurationsstände.
- Ergebnis der Aktion, Fehlermeldungen und ausgelöste Folgevorgänge.
- Informationen über manuelle Eingriffe, Korrekturen und Rücknahmen.
Bei KI-Systemen ist nicht jede interne Modellentscheidung vollständig erklärbar. Das entbindet den Anbieter aber nicht davon, die technisch verfügbaren Informationen bereitzustellen. Für dich ist vor allem wichtig, die Kette von Eingabe, Berechtigung, Ausführung und Ergebnis rekonstruieren zu können.
Regle außerdem Aufbewahrungsfristen, Zugriffsrechte auf die Protokolle und Exportmöglichkeiten. Protokolle dürfen nicht ausschließlich in einer Oberfläche verfügbar sein, auf die du nach Vertragsende keinen Zugriff mehr hast. Ebenso wichtig ist die Integrität der Daten: Es sollte nachvollziehbar sein, ob Protokolle nachträglich verändert wurden.
Abschaltmechanismen und Notfallbetrieb
Ein sicherer Agent braucht einen wirksamen Not-Aus. Das klingt selbstverständlich, ist in integrierten Cloud-Umgebungen aber oft komplex. Ein bloßes Deaktivieren der Benutzeroberfläche genügt nicht, wenn Hintergrundprozesse, Warteschlangen oder API-Schlüssel weiterhin aktiv sind.
Vereinbare mindestens drei Ebenen der Abschaltung:
- Sofortige Unterbrechung einzelner Aktionen oder Workflows.
- Entzug von Zugriffsrechten und Sperrung technischer Zugangsdaten.
- Vollständige Deaktivierung des Agenten einschließlich geplanter und wartender Aufgaben.
Der Anbieter sollte dokumentieren, wer diese Maßnahmen auslösen kann, welche Reaktionszeiten gelten und wie die erfolgreiche Abschaltung bestätigt wird. Für kritische Systeme brauchst du einen Notfallprozess, der auch außerhalb üblicher Supportzeiten funktioniert. Dazu gehören Ansprechpartner, Eskalationswege und ein Verfahren für den Fall, dass der Anbieter selbst nicht kurzfristig erreichbar ist.
Zusätzlich solltest du festlegen, wie nach einer Abschaltung verfahren wird. Werden offene Vorgänge verworfen, angehalten oder an Mitarbeitende übergeben? Können fehlerhafte Aktionen rückgängig gemacht werden? Welche Daten müssen gesichert werden, bevor eine Wiederinbetriebnahme erfolgt?
Fehlerfolgen, Haftung und Verantwortlichkeiten
Der Satz „Die KI hat entschieden“ darf keine Verantwortlichkeitslücke schaffen. Vertraglich müssen die Parteien klären, welchem Verantwortungsbereich ein Fehler zuzuordnen ist.
Typische Ursachen sind:
- Fehlerhafte oder unvollständige Vorgaben des Kunden.
- Unzutreffende Berechtigungskonfiguration.
- Fehler in der SaaS-Plattform oder der Agentenfunktion.
- Fehlverhalten angebundener Drittsysteme.
- Manipulierte oder ungeeignete Eingaben.
- Änderungen am Modell, an Schnittstellen oder an Standardfunktionen durch den Anbieter.
Der Anbieter sollte für die vertragsgemäße Bereitstellung, sichere technische Umsetzung und dokumentierte Funktionsweise seiner Leistung verantwortlich bleiben. Du bist dagegen regelmäßig für fachliche Vorgaben, die Auswahl zulässiger Einsatzbereiche und die von dir eingerichteten Berechtigungen verantwortlich. Diese Aufteilung muss konkret sein. Pauschale Klauseln, nach denen der Anbieter für „KI-generierte Ergebnisse“ generell nicht haftet, sind für autonome Aktionen kein ausreichender Risikoregler.
Prüfe Haftungsbegrenzungen besonders sorgfältig. Wenn ein Agent operative Aktionen mit erheblicher Außenwirkung ausführen darf, kann ein allgemeiner Haftungshöchstbetrag nicht zum tatsächlichen Schadenspotenzial passen. Entscheidend sind unter anderem Wiederherstellungskosten, Kosten fehlerhafter Bestellungen, Betriebsunterbrechungen, Datenschutzvorfälle und Aufwendungen für die manuelle Korrektur.
Vereinbare zudem Mitwirkungs- und Informationspflichten. Der Anbieter sollte dich über wesentliche Änderungen informieren, etwa über neue autonome Funktionen, geänderte Berechtigungsmodelle, relevante Sicherheitsvorfälle oder Anpassungen an Schnittstellen. Aktiviert der Anbieter neue Funktionen standardmäßig, brauchst du ein ausdrückliches Zustimmungsrecht für Funktionen, die den Handlungsspielraum des Agenten erweitern.
Die Vertragsprüfung als laufender Prozess organisieren
KI-Agenten verändern sich schnell: Neue Funktionen kommen hinzu, Modelle werden angepasst und Schnittstellen ändern sich. Deshalb reicht es nicht, die Regelungen nur bei Vertragsabschluss zu prüfen. Plane feste Überprüfungen ein, insbesondere vor der Erweiterung von Berechtigungen oder dem Übergang von Vorschlagsfunktionen zu autonomen Aktionen.
Nutze dafür diese Checkliste:
- Sind Zweck und erlaubte Aktionsarten eindeutig dokumentiert?
- Hat der Agent eine eigene, nachvollziehbare technische Identität?
- Sind Berechtigungen auf das erforderliche Minimum beschränkt?
- Gibt es verbindliche Freigabegrenzen für kritische Vorgänge?
- Werden Aktionen vollständig und exportierbar protokolliert?
- Kannst du den Agenten und seine Zugänge unverzüglich abschalten?
- Sind Rückabwicklung und Notfallbetrieb geregelt?
- Sind Haftung, Mitwirkung und Änderungsprozesse nachvollziehbar verteilt?
- Werden neue Funktionen erst nach deiner Zustimmung produktiv genutzt?
Ein gut geregelter Einsatz bremst KI-Agenten nicht aus. Er schafft die Voraussetzung, dass du sinnvolle Automatisierung kontrolliert ausweiten kannst. Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Cloud & SaaS finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Cloud & SaaS
-
 KI SaaS-Vertrag: Preiserhöhungen, KI-Zuschläge und Verbrauchskosten wirksam regeln 8 Min. Lesezeit
-
 KI Data Act im Cloud-Vertrag: Wechselklauseln, Egress-Gebühren und Portabilität richtig regeln 8 Min. Lesezeit
-
 KI DORA-konforme Cloud-Verträge: Pflichtklauseln für IKT-Drittdienstleister 8 Min. Lesezeit