Cloud & SaaS-Verträge
DORA-konforme Cloud-Verträge: Pflichtklauseln für IKT-Drittdienstleister
DORA-konforme Cloud-Verträge: Mit dieser Checkliste regelst du Audits, Unterauftragnehmer, Vorfälle, Tests und Exit-Rechte sicher.
 KI-generiert
Seit dem 17. Januar 2025 gilt DORA für Banken, Versicherer und weitere Finanzunternehmen unmittelbar. Viele IT-Einkäufer prüfen deshalb bestehende Cloud- und SaaS-Verträge erneut. Dabei zeigt sich oft ein praktisches Problem: Der Vertrag enthält zwar allgemeine Sicherheitszusagen und Service Levels, lässt aber offen, wie du einen Sicherheitsvorfall untersuchst, Unterauftragnehmer kontrollierst oder einen Cloud-Service im Krisenfall verlässt. Genau diese Lücken können bei DORA-relevanten IKT-Dienstleistungen kritisch werden.
DORA verlangt nicht, dass jeder Cloud-Vertrag gleich aufgebaut ist. Entscheidend sind die konkrete Dienstleistung, ihre Bedeutung für dein Unternehmen und insbesondere die Frage, ob sie eine kritische oder wichtige Funktion unterstützt. Der Vertrag muss jedoch die regulatorischen Anforderungen in belastbare Rechte und Pflichten übersetzen. Allgemeine Formulierungen wie „branchenübliche Sicherheit“ oder „Audits nach angemessener Vorankündigung“ reichen dafür regelmäßig nicht aus.
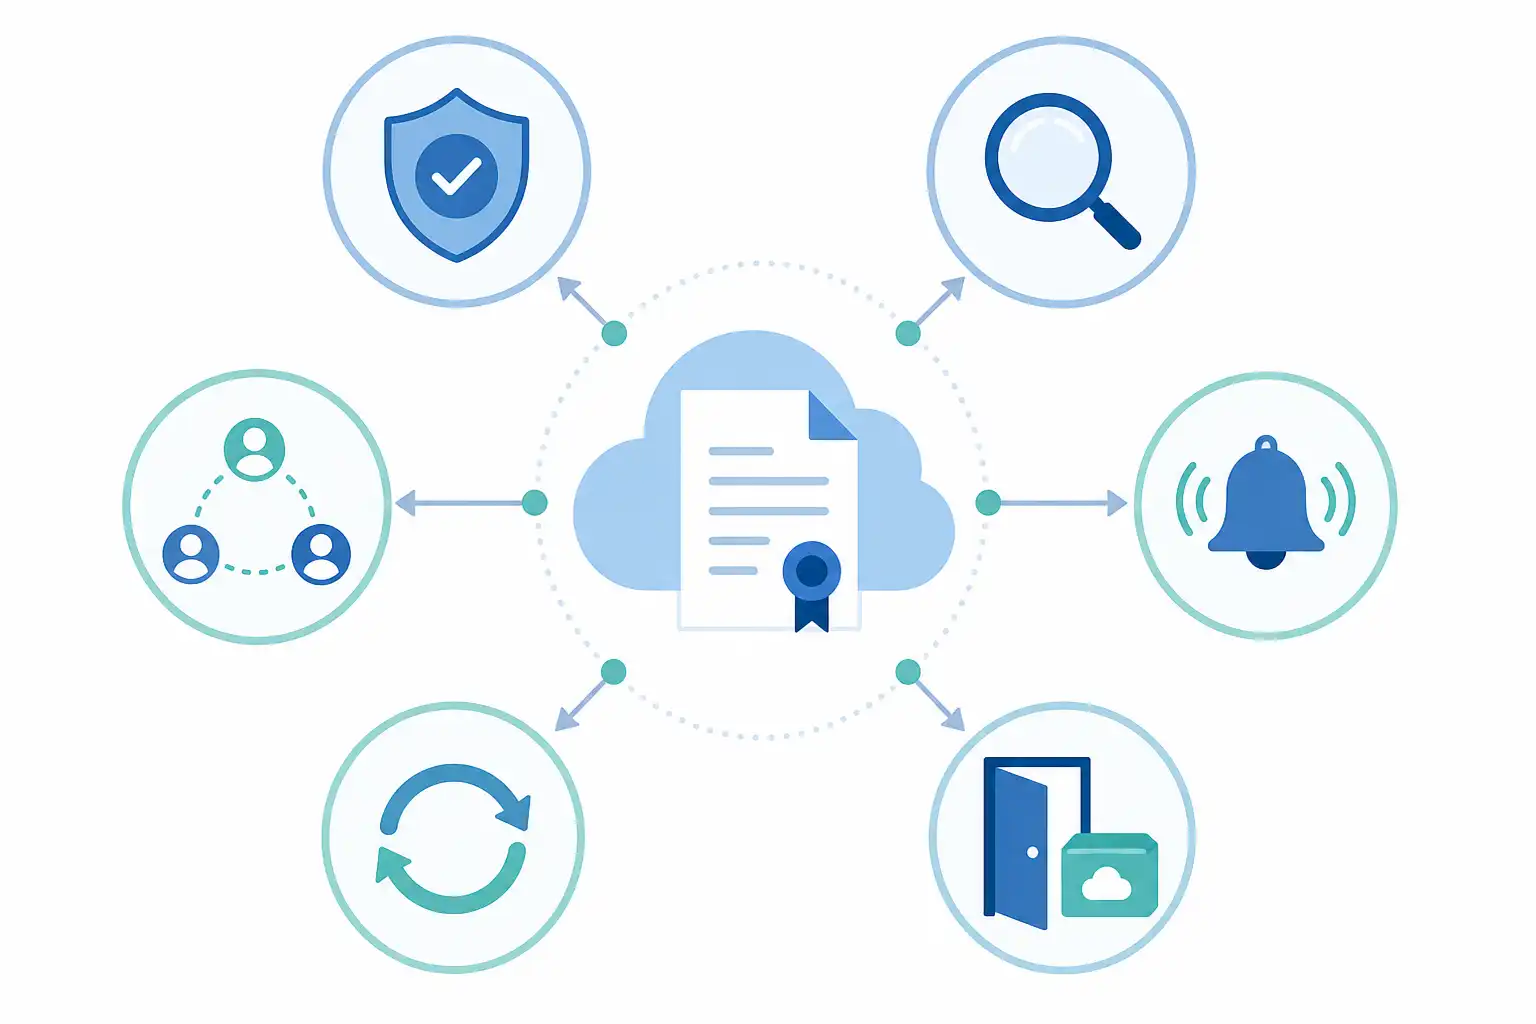
Infografik zu DORA-konforme Cloud-Verträge: Pflichtklauseln für IKT-Drittdienstleister (KI-generiert).
Zuerst den DORA-relevanten Vertragsumfang bestimmen
Bevor du Klauseln verhandelst, solltest du einordnen, welche Rolle der Cloud-Service in deiner Organisation tatsächlich spielt. DORA erfasst IKT-Dienstleistungen, die über digitale und datenbezogene Systeme erbracht werden. Darunter fallen etwa Infrastrukturleistungen, Plattformdienste, SaaS-Anwendungen, Managed Services, Sicherheitsdienste, Datenverarbeitung und Kommunikationsdienste.
Besonders hohe Anforderungen gelten, wenn der Dienst eine kritische oder wichtige Funktion unterstützt. Das kann beispielsweise der Fall sein, wenn die Cloud-Anwendung für Kernprozesse, Kundenkommunikation, Risikosteuerung, Zahlungsverkehr, Schadenbearbeitung, Handelsprozesse oder regulatorische Meldungen benötigt wird.
Die Einstufung darf nicht allein der Cloud-Anbieter vornehmen. Du musst sie auf Grundlage deiner eigenen Auslagerungs-, IKT- und Risikobewertung treffen. Dokumentiere dabei insbesondere:
- Welche Geschäftsprozesse von der Dienstleistung abhängen.
- Welche Daten verarbeitet, gespeichert und gesichert werden.
- Welche Folgen ein Ausfall, Datenverlust oder unberechtigter Zugriff hätte.
- Ob kurzfristig ein Ersatzservice verfügbar wäre.
- Welche Unterauftragnehmer und Verarbeitungsorte beteiligt sind.
- Ob mehrere wesentliche Funktionen bei demselben Anbieter konzentriert sind.
Diese Bewertung bestimmt, wie konkret und weitreichend deine Vertragsklauseln sein müssen. Bei kritischen oder wichtigen Funktionen fordert DORA ausdrücklich zusätzliche Vereinbarungen, etwa zu Prüfungsrechten, Tests, Notfallplanung und Exit-Strategien.
Auditrechte müssen praktisch nutzbar sein
Ein Auditrecht ist nur dann wertvoll, wenn du es im Ernstfall tatsächlich ausüben kannst. Viele Standardverträge großer Cloud-Anbieter beschränken Prüfungen auf Zertifikate, Berichte oder externe Prüfungsnachweise. Solche Nachweise können hilfreich sein, ersetzen aber nicht automatisch die DORA-relevanten Kontrollrechte.
Der Vertrag sollte klar regeln, dass du, beauftragte Prüfer, interne Revision, Abschlussprüfer sowie zuständige Aufsichts- und Abwicklungsbehörden Zugang zu den notwendigen Informationen erhalten. Bei kritischen oder wichtigen Funktionen umfasst dies auch Rechte auf Zugang, Besichtigung und Prüfung.
Achte besonders auf folgende Punkte:
- Der Prüfungsumfang muss alle für die Dienstleistung relevanten Systeme, Prozesse, Standorte, Sicherheitsmaßnahmen und Nachweise erfassen können.
- Der Anbieter muss Prüfungen durch dich, von dir beauftragte Dritte und Behörden unterstützen.
- Prüfungsrechte dürfen nicht pauschal auf Dokumentenprüfungen oder Zertifikate begrenzt sein.
- Vorankündigungsfristen müssen angemessen sein und dürfen Prüfungen bei Sicherheitsvorfällen oder behördlichen Anforderungen nicht verhindern.
- Vertraulichkeits- und Sicherheitsvorgaben für Prüfungen sind zulässig, dürfen aber nicht als faktische Auditblockade wirken.
- Kostenregelungen müssen transparent sein. Zusätzliche Kosten dürfen keine unüberwindbare Hürde für notwendige Prüfungen schaffen.
- Der Anbieter sollte festgelegte Abhilfemaßnahmen nach Prüfungsfeststellungen umsetzen und den Fortschritt nachweisen.
In der Praxis bieten sich abgestufte Prüfungsmodelle an. Regelmäßig kannst du unabhängige Prüfberichte, Zertifikate, Penetrationstestnachweise und Kontrollberichte auswerten. Wenn Risiken, Vorfälle oder Aufsichtsvorgaben dies erfordern, muss der Vertrag aber eine weitergehende Prüfung ermöglichen. Entscheidend ist, dass du nicht ausschließlich auf Informationen angewiesen bist, die der Anbieter selbst auswählt.
Unterauftragnehmer und Standorte transparent regeln
Cloud-Leistungen werden selten vollständig vom Vertragspartner selbst erbracht. Rechenzentrumsbetreiber, Supportgesellschaften, Sicherheitsdienstleister, Plattformanbieter und spezialisierte Subdienstleister können wesentliche Teile der Leistung übernehmen. DORA verlangt deshalb Transparenz darüber, ob Unterauftragnehmer eingesetzt werden dürfen und unter welchen Bedingungen.
Die Klausel sollte die zulässige Unterbeauftragung nicht nur allgemein erlauben. Sie sollte festlegen, welche Leistungen ausgelagert werden können, welche Unterauftragnehmer betroffen sind und an welchen Standorten Daten verarbeitet oder gespeichert werden. Das gilt besonders für Dienstleistungen, die kritische oder wichtige Funktionen unterstützen.
Vereinbare mindestens:
- Eine aktuelle Liste der relevanten Unterauftragnehmer, ihrer Leistungen und ihrer Verarbeitungsorte.
- Eine rechtzeitige Information über geplante wesentliche Änderungen.
- Klare Kriterien dafür, wann eine Änderung wesentlich ist.
- Ein Widerspruchsrecht bei Änderungen, die dein Risiko, die Datenverarbeitung oder die Leistungserbringung erheblich beeinflussen.
- Ein Kündigungs- oder Exit-Recht, falls eine akzeptable Lösung nach deinem Widerspruch nicht erreichbar ist.
- Die Verpflichtung des Anbieters, Unterauftragnehmer mindestens auf gleichwertige DORA-relevante Pflichten zu verpflichten.
- Die Verantwortung des Hauptanbieters für Pflichtverletzungen seiner Unterauftragnehmer.
Ein häufiger Fehler besteht darin, nur auf die Liste der Unterauftragnehmer im Datenschutzanhang zu schauen. Für DORA reicht das nicht. Du brauchst auch Transparenz über die technische Leistungserbringung, die betrieblichen Abhängigkeiten und die Auswirkungen auf Resilienz, Prüfung und Exit.
Sicherheitsvorfälle: Unterstützung, Information und Zusammenarbeit
Wenn ein IKT-Vorfall auftritt, zählt nicht allein die vertragliche Meldefrist. Du brauchst Informationen, die dein Incident-Management, deine Bewertung und gegebenenfalls deine regulatorischen Pflichten tatsächlich unterstützen.
DORA verlangt, dass der IKT-Drittdienstleister bei IKT-Vorfällen, die mit seiner Leistung zusammenhängen, Unterstützung leistet. Der Vertrag sollte deshalb konkrete Kommunikations- und Mitwirkungspflichten enthalten.
Regle insbesondere:
- Welche Ereignisse der Anbieter unverzüglich melden muss.
- Über welche Kontaktwege und an welche Rollen die Meldung erfolgt.
- Welche Mindestinformationen die Erstmeldung enthalten muss.
- Wie häufig der Anbieter über Analyse, Eindämmung, Wiederherstellung und verbleibende Risiken informiert.
- Welche forensischen Daten, Protokolle und Nachweise bereitgestellt werden.
- Wie der Anbieter bei Untersuchungen, Kundenkommunikation und behördlichen Anfragen mitwirkt.
- Ob und unter welchen Voraussetzungen Unterstützung ohne zusätzliche Kosten oder zu vorab bestimmten Kosten erfolgt.
- Wie gemeinsame Kommunikationsfreigaben bei öffentlich relevanten Vorfällen funktionieren.
Vermeide Formulierungen, nach denen der Anbieter nur bei einem von ihm bestätigten Sicherheitsvorfall informieren muss. Für deine Risikobewertung können auch Verdachtsfälle, erhebliche Leistungsstörungen, Integritätsverletzungen oder der Verlust wichtiger Kontrollnachweise relevant sein.
Resilienztests und Notfallplanung vertraglich absichern
DORA fordert, dass Finanzunternehmen ihre digitale operationale Resilienz testen. Bei kritischen oder wichtigen Funktionen muss der Vertrag die Mitwirkung des Dienstleisters an den einschlägigen Tests ermöglichen. Das betrifft auch fortgeschrittene Tests, soweit sie für dein Unternehmen anwendbar sind.
Der Anbieter muss nicht jede Prüfung ohne Einschränkung in seiner Produktivumgebung zulassen. Gerade bei gemeinsam genutzten Cloud-Plattformen sind Sicherheits- und Stabilitätsinteressen berechtigt. Dennoch brauchst du einen geregelten Weg, um deine Testpflichten zu erfüllen.
Die Vertragsklausel sollte daher bestimmen:
- An welchen Testarten der Anbieter mitwirkt.
- Welche Testumgebungen, Nachweise und Ansprechpartner zur Verfügung stehen.
- Wie Tests geplant, freigegeben und dokumentiert werden.
- Welche Einschränkungen technisch oder sicherheitsbedingt gelten.
- Wie festgestellte Schwachstellen bewertet, priorisiert und behoben werden.
- Wie Notfall- und Wiederanlaufpläne aufeinander abgestimmt werden.
- Wie der Anbieter die Wirksamkeit seiner eigenen Kontinuitätsmaßnahmen nachweist.
Achte darauf, dass der Vertrag nicht nur auf die allgemeinen Business-Continuity-Pläne des Anbieters verweist. Du musst beurteilen können, ob Wiederanlaufzeiten, Datenwiederherstellung, Kommunikationswege und Abhängigkeiten zu deinen eigenen Notfallkonzepten passen.
Passende Seminare und Termine findest du bei uns auf cmt.de.
Kündigungs- und Exit-Rechte dürfen nicht theoretisch bleiben
Ein Exit-Recht hilft wenig, wenn Daten nicht vollständig herausgegeben werden, Schnittstellen fehlen oder der Anbieter seine Unterstützung nur zu unbekannten Zusatzkosten anbietet. DORA verlangt deshalb angemessene Kündigungsrechte und bei kritischen oder wichtigen Funktionen eine Exit-Strategie mit geeigneten Übergangsfristen.
Der Vertrag sollte Kündigungsrechte vorsehen, wenn der Anbieter wesentliche Vertrags- oder regulatorische Anforderungen verletzt, erhebliche Mängel nicht behebt, Sicherheitsrisiken entstehen oder wesentliche Änderungen bei Unterauftragnehmern nicht akzeptabel sind. Auch aufsichtsrechtliche Anweisungen müssen berücksichtigt werden.
Für den Exit brauchst du außerdem eine operative Regelung:
- Welche Daten, Metadaten, Protokolle und Konfigurationen du erhältst.
- In welchem Format und über welche sichere Übertragungsmethode die Herausgabe erfolgt.
- Wie lange der Anbieter die Leistung während der Übergangsphase fortführt.
- Welche Unterstützung bei Migration, Parallelbetrieb und Wissenstransfer geschuldet ist.
- Welche Kosten für vorhersehbare Exit-Leistungen gelten.
- Wann und wie Daten nach erfolgreicher Übergabe gelöscht werden.
- Wie der Anbieter die vollständige Löschung dokumentiert.
- Wie du Zugriff auf notwendige Nachweise behältst, auch wenn die Leistung endet.
Plane den Exit nicht erst bei einer Kündigung. Prüfe während der Vertragslaufzeit regelmäßig, ob Datenexporte funktionieren, Verantwortlichkeiten klar sind und ein Wechsel technisch machbar bleibt. Gerade bei stark integrierten SaaS-Lösungen ist dies ein wesentlicher Teil des Risikomanagements.
Cloud-Vertragscheckliste für die Verhandlung
Nutze diese Punkte als Mindestprüfung für DORA-relevante Cloud-Verträge:
- Die Dienstleistung und ihre Bedeutung für kritische oder wichtige Funktionen sind dokumentiert.
- Leistungsumfang, Service Levels, Datenarten und Verarbeitungsorte sind eindeutig beschrieben.
- Auditrechte für dein Unternehmen, Prüfer und Behörden sind wirksam geregelt.
- Unterauftragnehmer, wesentliche Änderungen und Widerspruchsrechte sind transparent vereinbart.
- Sicherheitsvorfälle lösen konkrete Informations- und Unterstützungspflichten aus.
- Notfallplanung, Wiederanlauf und Resilienztests sind auf deine Anforderungen abgestimmt.
- Der Anbieter unterstützt regulatorische Prüfungen und behördliche Anforderungen.
- Kündigungsrechte erfassen wesentliche Risiken, Pflichtverstöße und aufsichtsrechtliche Vorgaben.
- Der Exit umfasst Datenherausgabe, Übergangsleistungen, Löschung und dokumentierte Nachweise.
- Die Klauseln passen zu deinem IKT-Risikomanagement, deiner Auslagerungsdokumentation und deinen internen Kontrollprozessen.
DORA-Konformität entsteht nicht durch einen einzelnen Vertragsanhang. Sie entsteht, wenn Vertragsklauseln, Risikoanalyse, laufende Überwachung und Exit-Planung zusammenpassen. Für IT-Einkauf und Recht bedeutet das: Standardbedingungen des Cloud-Anbieters müssen nicht grundsätzlich ungeeignet sein, aber du solltest ihre Lücken früh erkennen und gezielt verhandeln.
Nächster Schritt
Passenden Kurs zu Cloud & SaaS finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Cloud & SaaS
-
 KI KI-Agenten im SaaS-Vertrag: Berechtigungen, Kontrolle und Haftung für autonome Aktionen regeln 8 Min. Lesezeit
-
 KI SaaS-Vertrag: Preiserhöhungen, KI-Zuschläge und Verbrauchskosten wirksam regeln 8 Min. Lesezeit
-
 KI Data Act im Cloud-Vertrag: Wechselklauseln, Egress-Gebühren und Portabilität richtig regeln 8 Min. Lesezeit