Wartung & Support
Ransomware-Notfallhilfe im IT-Supportvertrag: Reaktionszeiten, Forensik und Wiederanlauf verbindlich regeln
Ransomware-Notfallhilfe im IT-Supportvertrag: So regelst du Reaktionszeiten, Forensik und Wiederanlauf verbindlich.
 KI-generiert
Montag, 6:20 Uhr: Mitarbeitende können sich nicht mehr anmelden, auf Fileservern erscheinen Lösegeldforderungen und das Monitoring meldet ungewöhnlich viele Verschlüsselungsvorgänge. Der IT-Dienstleister ist zwar für „Support während der Geschäftszeiten“ beauftragt, aber niemand weiß, wen der Bereitschaftsdienst anrufen darf, ob der Dienstleister Systeme isolieren kann oder wer die Wiederherstellung freigibt. Genau in dieser Lage zeigt sich, ob ein Wartungs- und Supportvertrag nur den Regelbetrieb beschreibt oder auch für einen IT-Notfall taugt.
Eine Ransomware-Attacke ist nicht einfach eine besonders dringende Störung. Sie kann den Betrieb vollständig unterbrechen, Datenabflüsse einschließen und Entscheidungen verlangen, die später technisch, rechtlich und wirtschaftlich nachvollziehbar sein müssen. Allgemeine Klauseln wie „Unterstützung bei Sicherheitsvorfällen nach Aufwand“ reichen deshalb selten aus. Du solltest Ransomware-Notfallhilfe als eigenständigen Leistungsbaustein vereinbaren.
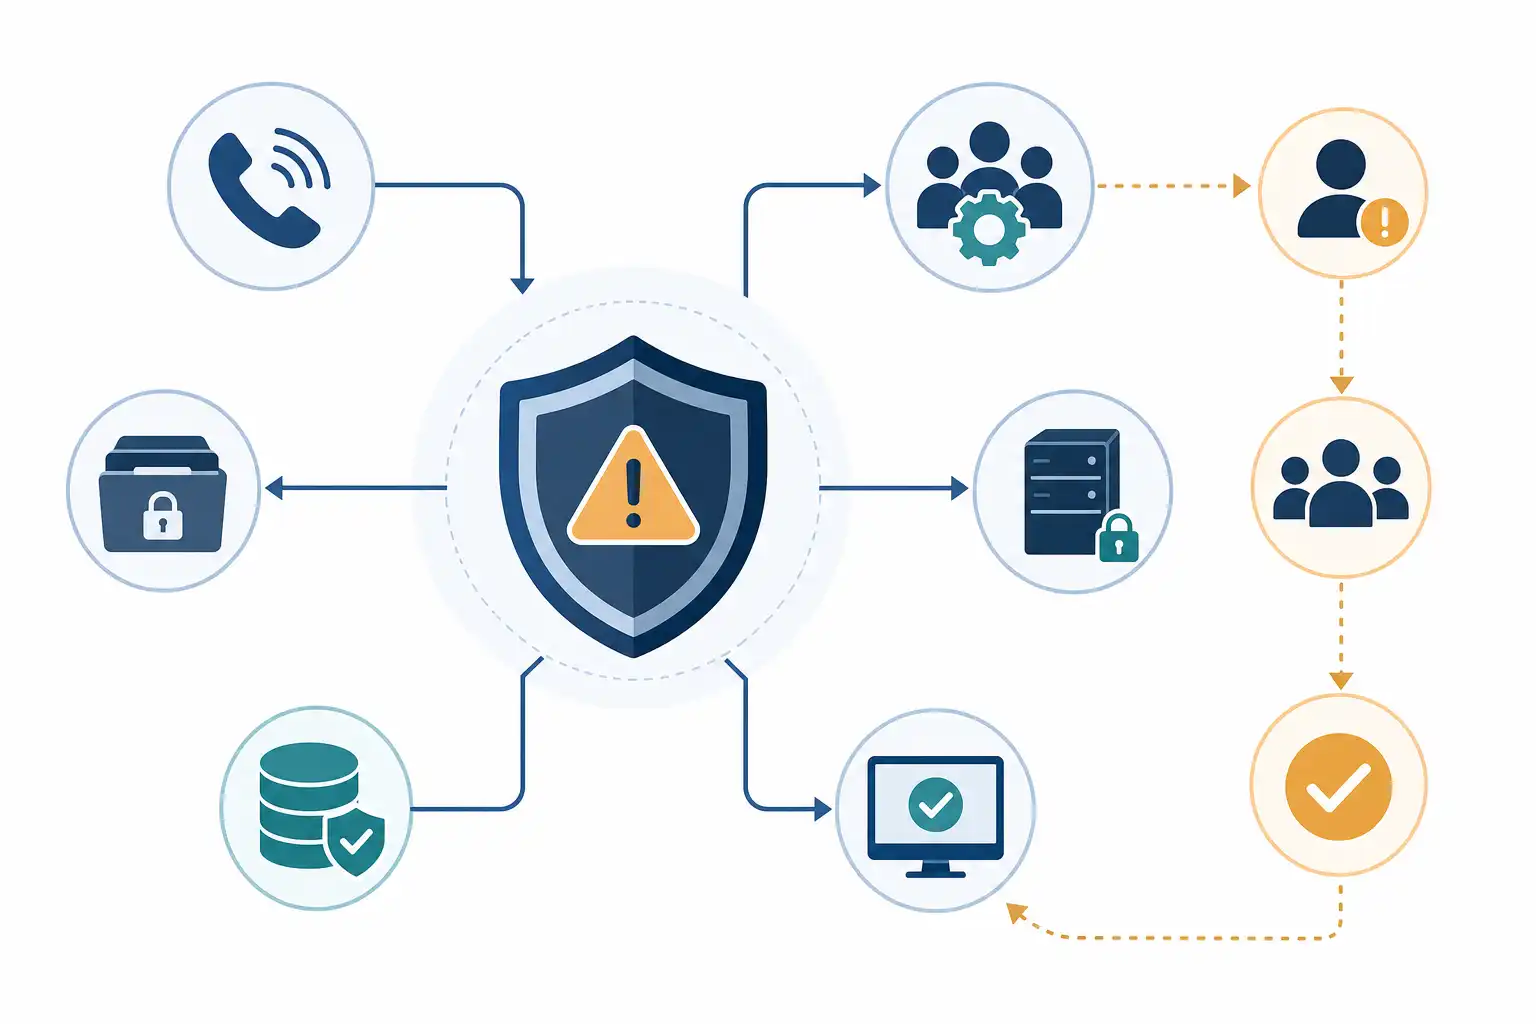
Infografik zu Ransomware-Notfallhilfe im IT-Supportvertrag: Reaktionszeiten, Forensik und Wiederanlauf verbindlich regeln (KI-generiert).
Den Notfall im Vertrag klar definieren
Zunächst muss der Vertrag festlegen, wann die besonderen Notfallleistungen ausgelöst werden. Der Auslöser darf nicht davon abhängen, ob bereits zweifelsfrei feststeht, dass es sich um Ransomware handelt. Zu Beginn sind die Anzeichen häufig unvollständig.
Sinnvolle Auslöser sind etwa:
- Verdacht auf Verschlüsselung, unbefugte Verschlüsselungsversuche oder Lösegeldforderung
- Auffällige Massenänderungen oder Löschungen von Daten
- Kompromittierung privilegierter Konten oder administrativer Zugänge
- Erkennbarer unbefugter Zugriff auf zentrale Systeme
- Ausfall kritischer IT-Services mit einem Sicherheitsbezug
- Warnungen aus Endpoint-, Netzwerk- oder Cloud-Sicherheitsdiensten, die auf eine laufende Kompromittierung hindeuten
Der Vertrag sollte dafür einen klaren Begriff verwenden, etwa „Sicherheitsnotfall“ oder „Ransomware-Verdachtsfall“. Wichtig ist: Der Auftraggeber muss den Notfall mit einer definierten Meldung auslösen können. Der Dienstleister darf die Erstmaßnahmen nicht davon abhängig machen, dass die Ursache schon abschließend bewiesen ist.
Gleichzeitig braucht es eine Abgrenzung zum normalen Support. Für alltägliche Passwortprobleme oder einzelne Fehlermeldungen soll nicht automatisch der teure Notfallprozess starten. Entscheidend ist daher eine nachvollziehbare Schwelle mit Beispielen und einer benannten Entscheidungsrolle.
24/7-Eskalation ist mehr als eine Notfallnummer
Eine Telefonnummer außerhalb der Geschäftszeiten genügt nicht. Im Vertrag sollte stehen, wer über welchen Kanal alarmiert wird, wer den Eingang bestätigt und welche Person tatsächlich handlungsfähig ist. Ein reiner Callcenter-Service, der ein Ticket für den nächsten Werktag erfasst, erfüllt keinen Notfall-SLA.
Regle mindestens diese Punkte:
- Erreichbarkeit rund um die Uhr, auch an Wochenenden und Feiertagen
- zulässige Alarmierungswege, etwa Hotline, dedizierte E-Mail-Adresse und gegebenenfalls ein Notfallportal
- maximale Zeit bis zur Eingangsbestätigung
- maximale Zeit bis zur Übernahme durch einen qualifizierten Incident Manager oder technischen Einsatzleiter
- Eskalationsstufen bis zur Geschäftsleitung des Dienstleisters
- aktuelle Kontaktlisten mit Vertretungsregelungen
- Pflicht zur Dokumentation von Uhrzeit, Meldeweg, Ansprechpartner und getroffenen Maßnahmen
Bei Reaktionszeiten solltest du sauber unterscheiden. Die Eingangsbestätigung bestätigt nur, dass die Meldung angekommen ist. Die qualifizierte Erstreaktion bedeutet, dass ein zuständiger Spezialist die Lage bewertet und erste Maßnahmen einleitet. Die Wiederherstellung des Geschäftsbetriebs ist ein eigenes Ziel und hängt von Schadensbild, Systemlandschaft und verfügbaren Sicherungen ab.
Wie Verfügbarkeit, Reaktionszeiten und Messpunkte belastbar formuliert werden, erläutern wir auch im Beitrag Verfügbarkeit und Reaktionszeiten im SLA. Für Ransomware-Fälle ist besonders wichtig, dass die Fristen ab der wirksamen Notfallmeldung laufen und nicht erst ab einer internen Freigabe des Dienstleisters.
Spezialisten, Rollen und Entscheidungsbefugnisse verbindlich festlegen
Im Ernstfall arbeiten häufig mehrere Parteien zusammen: interner IT-Betrieb, Managed-Service-Provider, Hersteller, Cloud-Anbieter, externe Forensiker, Informationssicherheit, Datenschutz und Geschäftsleitung. Ohne geregelte Rollen entstehen Verzögerungen und widersprüchliche Anweisungen.
Der Vertrag sollte daher benennen, welche Rollen der Dienstleister selbst bereitstellt. Je nach vereinbartem Umfang können das Incident Manager, Systemadministratoren, Security-Spezialisten, Backup-Experten und Ansprechpartner für Hersteller-Eskalationen sein. Wenn der Dienstleister keine eigene Forensik vorhält, muss klar sein, ob und wie er einen externen Spezialisten einbindet.
Besonders wichtig sind Handlungsvollmachten. Darf der Dienstleister kompromittierte Systeme vom Netz nehmen? Darf er Benutzerkonten sperren, Passwörter zurücksetzen, Firewall-Regeln ändern oder Cloud-Sitzungen widerrufen? Diese Maßnahmen können betrieblich einschneidend sein, müssen bei einer akuten Ausbreitung aber oft schnell erfolgen.
Eine praxistaugliche Regelung unterscheidet drei Ebenen:
| Entscheidung | Verantwortliche Stelle | Vertragliche Regelung |
|---|---|---|
| Sofortige Eindämmung | Dienstleister innerhalb definierter Grenzen | Darf ohne vorherige Einzelzustimmung erfolgen |
| Maßnahmen mit erheblicher Betriebswirkung | Benannte Notfallverantwortliche des Unternehmens | Freigabe über dokumentierten Notfallkanal |
| Strategische Entscheidungen, etwa dauerhafte Abschaltung oder externe Kommunikation | Geschäftsleitung und zuständige Fachstellen | Dienstleister berät und dokumentiert, entscheidet aber nicht |
Der Dienstleister sollte eine Eskalation nicht wegen fehlender Erreichbarkeit einzelner Personen abbrechen dürfen. Lege eine Reihenfolge von Ansprechpartnern und eine Ersatzregel fest. Ebenso sollte dokumentiert werden, wenn eine Freigabe nicht rechtzeitig erteilt werden konnte.
Forensik und Beweissicherung nicht dem Wiederanlauf opfern
Der Druck, Systeme schnell wieder verfügbar zu machen, ist verständlich. Trotzdem können vorschnelle Neustarts, Bereinigungen oder Wiederherstellungen Spuren zerstören. Das erschwert die Ursachenanalyse und kann die Bewertung eines möglichen Datenabflusses beeinträchtigen.
Der Vertrag sollte deshalb eine anfängliche Stabilisierung und Beweissicherung vorsehen. Dazu gehören abhängig vom Einzelfall:
- Sicherung relevanter Logdaten und Konfigurationen
- Dokumentation betroffener Systeme, Konten und Zeitpunkte
- Sicherung flüchtiger Informationen, soweit technisch möglich und vereinbart
- Sicherung von Datenträgerabbildern oder virtuellen Maschinen durch qualifizierte Stellen
- Protokollierung jeder eingreifenden Maßnahme
- Schutz der Beweismittel vor Veränderung und unbefugtem Zugriff
Nicht jeder Supportdienstleister ist für forensische Untersuchungen ausgerüstet oder darf diese leisten. Das ist kein Problem, solange der Vertrag die Grenze offen benennt. Vereinbare dann, dass der Dienstleister die Erstmaßnahmen unterstützt, Daten und Zugänge sichert sowie auf Anweisung mit externen Forensikern zusammenarbeitet.
Auch Vertraulichkeit und Zugriffsrechte gehören in diesen Abschnitt. Der Dienstleister erhält im Notfall möglicherweise Zugriff auf besonders schützenswerte Systeme, Protokolle oder personenbezogene Daten. Die vorhandenen Datenschutzregelungen müssen für diesen Ablauf praktisch nutzbar sein. Hinweise zur Verbindung von SaaS-Leistung, Auftragsverarbeitung und Datenschutz findest du in unserem Beitrag SaaS-Verträge, AVV und Datenschutz.
Wiederanlauf als abgestimmte Leistung beschreiben
„Restore aus Backup“ ist keine ausreichende Leistungsbeschreibung. Vor der Wiederherstellung muss geklärt werden, welche Sicherungen vertrauenswürdig sind, ob die Angriffsursache beseitigt wurde und welche Systeme zuerst benötigt werden. Andernfalls wird Schadsoftware möglicherweise erneut aktiviert oder ein ungeeigneter Wiederherstellungspunkt gewählt.
Vereinbare einen Wiederanlaufprozess mit folgenden Bausteinen:
- Feststellung und Dokumentation der betroffenen Systeme
- Prüfung der verfügbaren Sicherungen und Wiederherstellungspunkte
- Priorisierung anhand eines abgestimmten Wiederanlaufplans
- Bereinigung oder Neuaufbau von Systemen vor Rücksicherung, soweit erforderlich
- technische Validierung nach der Wiederherstellung
- Freigabe zur fachlichen Prüfung durch die zuständigen Unternehmensbereiche
- Überwachung nach dem Wiederanlauf und Nacharbeiten
Die Priorisierung sollte nicht erst im Vorfall erfunden werden. Lege mit Fachbereichen fest, welche Anwendungen, Identitätsdienste, Kommunikationswege und Schnittstellen zuerst benötigt werden. Dabei sind Abhängigkeiten entscheidend: Eine Fachanwendung kann nicht sinnvoll starten, wenn Identitätsverwaltung, Datenbank oder Netzwerksegment noch fehlen.
Für Sicherungen, Patchstände und Wiederherstellungspflichten sollte der Notfallbaustein mit dem Wartungsvertrag zusammenpassen. Ergänzend zeigen wir in Updates, Patches und Pflege vertraglich regeln, warum klare Pflegeleistungen die Angriffsfläche und spätere Streitfragen reduzieren können.
Kosten, Leistungsgrenzen und Haftung transparent regeln
Notfalleinsätze verursachen häufig erhebliche Aufwände, insbesondere nachts oder bei zusätzlicher Forensik. Gerade deshalb darf die Kostenfrage nicht offenbleiben. Der Vertrag sollte klar trennen zwischen einer Notfallbereitschaft, eingeschlossenen Erstleistungen und zusätzlich vergütungspflichtigen Leistungen.
Mögliche Modelle sind:
- Pauschale für die Rufbereitschaft und definierte Erstreaktion
- festgelegtes Stundenkontingent für Notfalleinsätze
- Abrechnung nach vereinbarten Sätzen mit klaren Zuschlägen
- vorherige Freigabe ab einem definierten Kostenrahmen
- gesonderte Beauftragung externer Forensik, Rechtsberatung oder Kommunikationsexperten
Formuliere auch, welche Informationen der Dienstleister liefern muss: Tätigkeitsnachweise, Zeitprotokolle, technische Befunde, Maßnahmenliste und offene Risiken. Das schützt beide Seiten vor späteren Diskussionen.
Haftungsklauseln verdienen besondere Aufmerksamkeit. Ein Dienstleister kann nicht für jeden Schaden einer kriminellen Attacke einstehen. Er muss aber für vereinbarte Leistungen verantwortlich bleiben, etwa für die Einhaltung zugesagter Reaktionsprozesse oder grob fehlerhafte Wiederherstellungsmaßnahmen. Wie Haftungsbegrenzungen ausgewogen und wirksam gestaltet werden können, erläutern wir in Haftung im IT-Vertrag sinnvoll begrenzen.
Den Notfallprozess regelmäßig testen
Ein guter Vertrag funktioniert nur, wenn Kontakte, Zugänge, Sicherungen und Entscheidungswege auch tatsächlich funktionieren. Vereinbare deshalb regelmäßige Notfallübungen oder zumindest gemeinsame Ablaufprüfungen. Dabei sollte nicht nur die Technik getestet werden, sondern auch die Alarmierung: Erreicht die Hotline wirklich die richtigen Personen? Sind Notfallkontakte aktuell? Können notwendige Admin-Zugänge im Krisenfall genutzt werden?
Nach jedem Test und jedem echten Sicherheitsvorfall sollte eine Nachbesprechung stattfinden. Daraus können Anpassungen an Runbooks, Kontaktlisten, Wiederanlaufreihenfolgen und Vertragsanhängen folgen. Ein solcher Verbesserungsprozess gehört als Pflicht beider Parteien in den Vertrag.
Passende Seminare und Termine zur Vertragsgestaltung, Haftung und IT-Risiken findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Wartung & Support finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Wartung & Support
-
 KI MDR-Vertrag richtig gestalten: 24/7-Sicherheitsmonitoring, Alarmierung und Eingriffsrechte verbindlich regeln 8 Min. Lesezeit
-
 KI Cyber Resilience Act im Softwarevertrag: Schwachstellenmeldungen und Sicherheitsupdates verbindlich regeln 8 Min. Lesezeit
-
 KI Den IT-Wartungsvertrag sinnvoll gestalten 7 Min. Lesezeit