Wartung & Support
MDR-Vertrag richtig gestalten: 24/7-Sicherheitsmonitoring, Alarmierung und Eingriffsrechte verbindlich regeln
MDR-Vertrag richtig gestalten: So regelst du 24/7-Monitoring, Alarmierung, Zugriffe und Sofortmaßnahmen verbindlich.
 KI-generiert
Ein kritischer Alarm trifft nachts um 02:17 Uhr ein: Ein privilegiertes Konto meldet sich aus einem ungewöhnlichen Netzwerk an, kurz darauf startet eine verdächtige Datenübertragung. Der MDR-Anbieter erkennt das Muster, darf aber laut Vertrag lediglich informieren. Bis dein internes Team erreichbar ist und eine Freigabe erteilt, vergehen wertvolle Stunden. Genau an dieser Stelle entscheidet nicht nur die technische Qualität des Dienstleisters, sondern der Vertrag über die tatsächliche Handlungsfähigkeit.
Managed Detection and Response, kurz MDR, wird häufig unter Zeitdruck beschafft. Unternehmen wollen Sicherheitsmonitoring rund um die Uhr etablieren, Vorgaben aus NIS2 umsetzen oder die eigene IT-Abteilung entlasten. Viele Verträge bleiben jedoch bei allgemeinen Aussagen wie „kontinuierliche Überwachung“, „schnelle Reaktion“ oder „Unterstützung bei Sicherheitsvorfällen“. Das reicht nicht aus. Du solltest präzise vereinbaren, welche Systeme überwacht werden, welche Informationen der Anbieter erhält, wann er handeln darf und welche Leistungen erst gegen zusätzliche Vergütung erbracht werden.
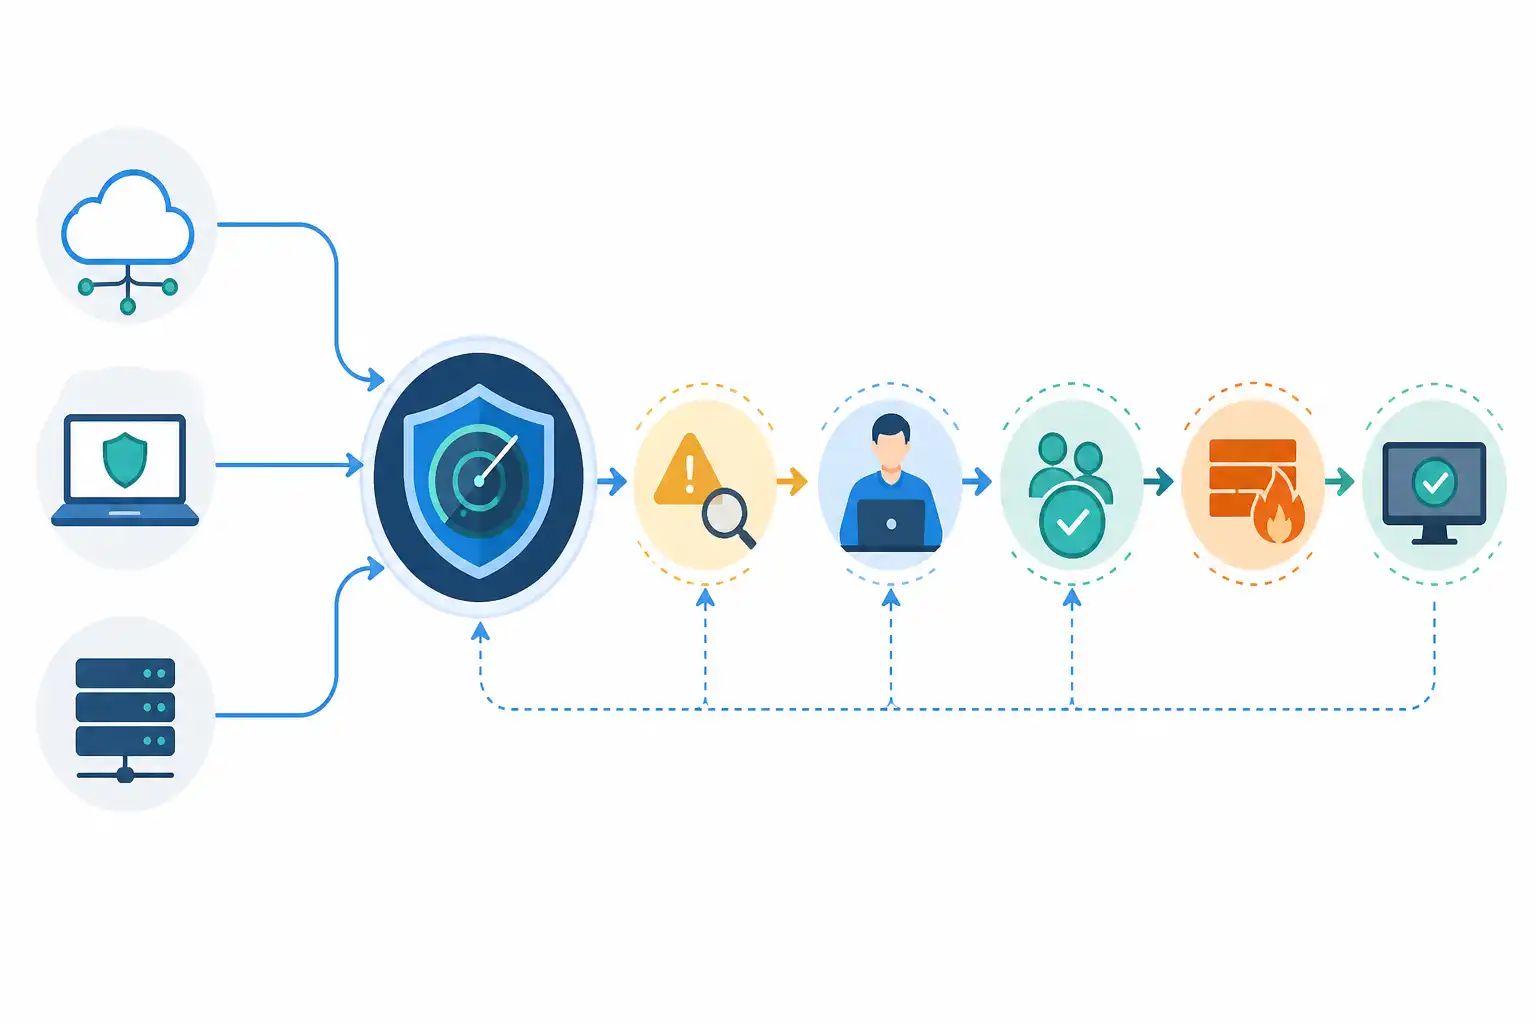
Infografik zu MDR-Vertrag richtig gestalten: 24/7-Sicherheitsmonitoring, Alarmierung und Eingriffsrechte verbindlich regeln (KI-generiert).
MDR ist nicht automatisch Incident Response
MDR umfasst typischerweise die Sammlung und Auswertung von Sicherheitsereignissen, die Erkennung verdächtiger Aktivitäten, die Bewertung durch Analysten und die Alarmierung des Kunden. Je nach Leistungsmodell kann der Anbieter außerdem Empfehlungen geben oder technische Abwehrmaßnahmen ausführen.
Die Begriffe werden im Vertrieb jedoch oft weit verwendet. Deshalb muss der Vertrag zwischen mindestens drei Leistungsstufen unterscheiden:
- Security Monitoring: Der Anbieter sammelt, korreliert und bewertet Ereignisdaten aus vereinbarten Quellen.
- Detection und Triage: Der Anbieter prüft Warnungen, ordnet sie ein und reduziert Fehlalarme.
- Response: Der Anbieter führt oder unterstützt konkrete Eindämmungsmaßnahmen, etwa das Sperren eines Benutzerkontos oder die Isolation eines Endgeräts.
Eine forensische Untersuchung, die Bereinigung kompromittierter Systeme, Verhandlungen mit Erpressern oder der vollständige Wiederanlauf gehören regelmäßig nicht automatisch zum MDR-Grundleistungsumfang. Diese Tätigkeiten können Teil eines gesonderten Incident-Response-Retainers sein oder nach Aufwand abgerechnet werden.
Gerade bei Ransomware-Vorfällen muss die Abgrenzung belastbar sein. Welche Leistungen ein Supportvertrag für den Ernstfall enthalten sollte, erläutern wir auch im Beitrag Ransomware-Notfallhilfe im IT-Supportvertrag: Reaktionszeiten, Forensik und Wiederanlauf verbindlich regeln.
Den Überwachungsumfang konkret beschreiben
Die Aussage „Überwachung der IT-Umgebung“ ist keine brauchbare Leistungsbeschreibung. Der Vertrag oder eine verbindliche Leistungsanlage sollte alle überwachten Datenquellen, Systeme und Mandanten benennen. Das schafft Klarheit für beide Seiten und verhindert die häufige Diskussion, ob ein nicht eingebundenes System vom Dienst umfasst war.
Zu den typischen Quellen gehören:
- Endgeräte mit EDR- oder XDR-Agenten
- Server, virtuelle Maschinen und Container
- Identitätsdienste und privilegierte Konten
- Firewall-, Proxy-, VPN- und DNS-Protokolle
- E-Mail-Sicherheitslösungen
- Cloud-Plattformen und SaaS-Anwendungen
- Active Directory oder vergleichbare Verzeichnisdienste
- SIEM-, Ticket- und Schwachstellenmanagement-Systeme
Nicht jede Quelle liefert dieselbe Erkennungsqualität. Deshalb sollte der Anbieter je Quelle festlegen, welche Ereignisse mindestens erfasst werden, welche technischen Voraussetzungen gelten und wer für Installation, Konfiguration sowie Updates der Sensoren verantwortlich ist.
Wichtig ist auch die Behandlung von Lücken. Fällt ein Agent aus, endet eine Log-Anbindung oder überschreitet eine Datenquelle das vereinbarte Volumen, muss der Anbieter dies erkennen und melden. Andernfalls entsteht leicht ein gefährliches Gefühl vollständiger Überwachung, obwohl relevante Systeme nicht mehr sichtbar sind.
Bei Cloud-Diensten kommt hinzu, dass der Anbieter häufig nur auf API-Daten und Protokolle des jeweiligen Herstellers zugreifen kann. Regele daher, welche Cloud-Konten, Regionen und Mandanten erfasst werden und welche Einschränkungen durch die Plattform bestehen. Für die vertragliche Grundstruktur eines Cloud-Bezugs liefert unser Beitrag Cloud-Vertrag: worauf du achten musst wichtige Ergänzungen.
Log-Zugriff, Datenverarbeitung und Aufbewahrung regeln
Ohne ausreichende Telemetrie kann ein MDR-Anbieter keine verlässliche Erkennung leisten. Zugleich enthalten Logs oft personenbezogene Daten, technische Kennungen, IP-Adressen, Benutzeraktivitäten oder Inhalte aus Sicherheitsereignissen. Der Vertrag muss daher beschreiben, welche Daten der Dienstleister verarbeitet, zu welchem Zweck und auf welcher technischen Infrastruktur.
Prüfe insbesondere diese Fragen:
- Welche Log- und Telemetriedaten werden übertragen?
- Werden Daten nur analysiert oder auch dauerhaft gespeichert?
- In welchen Ländern oder Regionen erfolgt Speicherung und Verarbeitung?
- Welche Unterauftragnehmer, Plattformbetreiber oder Analysewerkzeuge setzt der Anbieter ein?
- Wie lange sind Rohdaten, Alerts, Tickets und Analyseberichte verfügbar?
- Kannst du Daten exportieren, wenn der Vertrag endet oder ein Sicherheitsvorfall untersucht wird?
- Wie werden Administratorzugriffe beim Anbieter protokolliert und kontrolliert?
Soweit der Anbieter personenbezogene Daten in deinem Auftrag verarbeitet, ist regelmäßig ein Auftragsverarbeitungsvertrag erforderlich. Dieser allein ersetzt aber nicht die operative Leistungsbeschreibung. Datenschutzrechtliche Rollen, technische Schutzmaßnahmen, Löschfristen und der Umgang mit Unterauftragnehmern müssen mit dem MDR-Vertrag und den eingesetzten Tools zusammenpassen. Die Schnittstellen zwischen SaaS-Vertrag, Auftragsverarbeitung und Datenschutz behandeln wir in SaaS-Verträge, AVV und Datenschutz.
Alarmierung braucht Störungsklassen und messbare Zeiten
Ein MDR-Team kann nur dann sinnvoll priorisieren, wenn Schweregrade vertraglich definiert sind. Begriffe wie „kritisch“, „hoch“ oder „dringend“ genügen nicht, wenn unklar bleibt, welche Kriterien dahinterstehen. Vereinbare eine Klassifikation anhand nachvollziehbarer Faktoren, etwa bestätigte Kompromittierung, Auswirkungen auf kritische Geschäftsprozesse, betroffene privilegierte Konten, Datenabfluss oder Ausbreitungspotenzial.
Für jede Priorität sollten mindestens folgende Zeitpunkte geregelt sein:
- Erkennung oder Eingang des Ereignisses beim Anbieter
- Beginn der fachlichen Analyse
- qualifizierte Erstinformation an dich
- Übergabe weiterer Erkenntnisse und Handlungsempfehlungen
- Eskalation, wenn die benannten Ansprechpartner nicht erreichbar sind
- regelmäßige Statusinformationen bis zur Übergabe oder Schließung
Dabei ist zwischen Reaktionszeit und Lösungszeit zu unterscheiden. Eine Reaktionszeit kann etwa bedeuten, dass der Anbieter einen qualifizierten Alarm innerhalb der vereinbarten Frist an einen vereinbarten Kontakt meldet. Daraus folgt noch keine Pflicht, den Angriff vollständig zu beseitigen. Eine Lösungszeit wird bei komplexen Sicherheitsvorfällen oft nicht realistisch zugesagt werden können, weil sie von deiner Infrastruktur, Drittanbietern und forensischen Erkenntnissen abhängt.
Definiere außerdem Kommunikationskanäle und deren Reihenfolge. Bei kritischen Fällen reichen E-Mail-Tickets nicht aus. Typisch sind Telefon, eine Notfallrufnummer und ein gesichertes Ticketportal. Benenne mehrere Ansprechpartner, Vertretungsregeln und eine Eskalationskette bis zur Geschäftsleitung oder zum Krisenteam. Wie du Service-Level systematisch aufbaust, zeigen wir in Service Level Agreements richtig vereinbaren.
Eingriffsrechte vorher entscheiden, nicht im Alarmfall
Die wichtigste Vertragsfrage lautet: Was darf der MDR-Anbieter ohne vorherige Einzelfreigabe tun?
Bei einem bestätigten Angriff kann es erforderlich sein, ein Endgerät zu isolieren, eine IP-Adresse zu sperren, ein Benutzerkonto zu deaktivieren, Sitzungen zu beenden oder verdächtige E-Mails unter Quarantäne zu stellen. Jede Maßnahme kann jedoch Geschäftsprozesse beeinträchtigen. Ein gesperrtes Konto kann beispielsweise auch einen Produktionsprozess, einen Dienstleisterzugang oder einen Notfallablauf unterbrechen.
Eine praxistaugliche Regelung arbeitet mit klaren Maßnahmenkategorien:
- Maßnahmen ohne Freigabe: Informationssammlung, Analyse, Ticketanlage und Alarmierung.
- Vorab freigegebene Standardmaßnahmen: Beispielsweise die Isolation eindeutig kompromittierter Endgeräte oder die Sperrung technisch eindeutig bösartiger Verbindungen.
- Maßnahmen mit Einzelfreigabe: Deaktivierung privilegierter Konten, Änderungen an Firewalls, Abschaltung geschäftskritischer Systeme oder Löschung von Daten.
- Notfallmaßnahmen: Eingriffe bei unmittelbar drohendem erheblichem Schaden, wenn kein Ansprechpartner erreichbar ist und die Maßnahme im vereinbarten Katalog steht.
Der Maßnahmenkatalog sollte nicht abstrakt bleiben. Er sollte betroffene Systeme, technische Werkzeuge, Berechtigungsebenen, Dokumentationspflichten und Rücknahmeoptionen erfassen. Vereinbare außerdem, dass jede ausgeführte Maßnahme zeitnah protokolliert wird: Anlass, Zeitpunkt, ausführende Person oder System, konkrete Handlung, Wirkung und offene Risiken.
Keinesfalls sollte ein Anbieter unbeschränkte Administrationsrechte erhalten, nur weil er Sicherheitsmonitoring erbringt. Berechtigungen müssen nach dem Prinzip der Erforderlichkeit vergeben, regelmäßig überprüft und bei Vertragsende sauber entzogen werden.
NIS2-Pflichten vertraglich unterstützen
NIS2 verpflichtet betroffene Unternehmen nicht dazu, zwingend MDR einzukaufen. Die Richtlinie erhöht aber den Druck, Risiken strukturiert zu managen, Sicherheitsvorfälle zu behandeln und Meldeprozesse organisatorisch vorzubereiten. Ein MDR-Anbieter kann dabei wichtige Informationen liefern, übernimmt aber nicht automatisch deine gesetzlichen Organisations- und Meldepflichten.
Der Vertrag sollte deshalb festhalten:
- welche Informationen der Anbieter bei einem erheblichen Sicherheitsvorfall bereitstellt
- in welchem Zeitrahmen erste belastbare Erkenntnisse übermittelt werden
- wie Unsicherheiten, Fehlalarme und neue Erkenntnisse dokumentiert werden
- wer bei dir über externe Meldungen und Kommunikation entscheidet
- dass der Anbieter keine Meldungen an Behörden oder Betroffene abgibt, sofern du ihn nicht ausdrücklich dazu bevollmächtigst
Bei ausgelagerten IT-Leistungen sollten Sicherheitsanforderungen, Nachweise, Unterauftragnehmer und Prüfungsrechte insgesamt zusammenpassen. Hinweise dazu findest du in unserem Beitrag NIS2-konformer IT-Dienstleistervertrag: Sicherheitsklauseln für Managed Services und IT-Outsourcing.
Haftung, Dokumentation und Exit nicht ausklammern
MDR schützt nicht vor jedem Angriff. Der Vertrag darf aber nicht durch pauschale Haftungsausschlüsse entwertet werden. Prüfe besonders, ob die Haftungsbegrenzung auch bei Verletzung zentraler Pflichten greift, etwa bei grob fehlerhafter Alarmbewertung, unterbliebener Eskalation oder unberechtigten Eingriffen in Systeme.
Sinnvoll sind nachvollziehbare Berichts- und Dokumentationspflichten. Dazu können monatliche Übersichten, Informationen zu überwachten Datenquellen, offene Integrationslücken, erkannte Trends, Alarmstatistiken und Empfehlungen zur Verbesserung gehören. Berichte ersetzen kein Sicherheitsmanagement, helfen dir aber, die Leistung steuerbar zu machen.
Regle auch das Vertragsende. Du brauchst Zugriff auf offene Tickets, Fallakten, Konfigurationsdaten, Erkennungsregeln, Berichte und exportierbare Logs. Falls der Anbieter eigene Sensoren oder Plattformen bereitstellt, sollte ein geordneter Übergang zu einem Nachfolger möglich sein. Gerade bei Sicherheitsdaten kann ein abrupter Entzug des Zugriffs die Aufklärung eines laufenden Vorfalls erschweren.
Checkliste für deine MDR-Vertragsverhandlung
- Alle überwachten Systeme, Mandanten, Standorte und Log-Quellen verbindlich erfassen.
- Verantwortlichkeiten für Anbindung, Betrieb und Ausfallüberwachung der Sensoren festlegen.
- Schweregrade mit konkreten Kriterien und messbaren Eskalationszeiten definieren.
- Kommunikationswege, Ansprechpartner und Erreichbarkeit für kritische Alarme dokumentieren.
- MDR, Incident Response, Forensik, Bereinigung und Wiederanlauf klar voneinander abgrenzen.
- Maßnahmenkatalog mit Freigabegrenzen und Notfallbefugnissen vereinbaren.
- Zugriffsrechte minimieren, protokollieren und regelmäßig überprüfen.
- Datenverarbeitung, Unterauftragnehmer, Speicherorte und Aufbewahrungsfristen regeln.
- Berichte, Nachweise, Auditmöglichkeiten und Folgen von Leistungsabweichungen festlegen.
- Exit, Datenexport und Übergabe bei Anbieterwechsel vorbereiten.
Ein MDR-Vertrag ist kein bloßer Einkauf von Alarmen. Er ist eine operative Vereinbarung für Situationen, in denen Minuten zählen, Informationen unvollständig sind und technische Eingriffe Folgen für den Geschäftsbetrieb haben können. Je konkreter du Verantwortlichkeiten, Eskalationen und Eingriffsrechte vorab regelst, desto besser kann der Dienstleister im Ernstfall wirksam unterstützen.
Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Wartung & Support finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Wartung & Support
-
 KI Ransomware-Notfallhilfe im IT-Supportvertrag: Reaktionszeiten, Forensik und Wiederanlauf verbindlich regeln 8 Min. Lesezeit
-
 KI Cyber Resilience Act im Softwarevertrag: Schwachstellenmeldungen und Sicherheitsupdates verbindlich regeln 8 Min. Lesezeit
-
 KI Den IT-Wartungsvertrag sinnvoll gestalten 7 Min. Lesezeit