Cloud & SaaS-Verträge
Sovereign-Cloud-Vertrag: Datenresidenz, Betreiberzugriff und CLOUD Act verbindlich regeln
Sovereign-Cloud-Vertrag: So regelst du Datenresidenz, Betreiberzugriff und CLOUD Act belastbar und prüfst souveräne Cloud-Angebote.
 KI-generiert
Der Anbieter wirbt mit „EU-Cloud“, die Primärdaten liegen in Frankfurt und der Vertrieb versichert, dass alles souverän sei. Beim Blick in den Vertrag steht zur Datenverarbeitung jedoch nur „innerhalb der EU“, während der globale Mutterkonzern Support, Sicherheitsbetrieb und zentrale Administrationswerkzeuge bereitstellt. Genau an dieser Stelle entscheidet sich, ob dein Unternehmen tatsächlich eine belastbare souveräne Cloud nutzt oder lediglich einen europäischen Speicherort gebucht hat.
„Sovereign Cloud“ ist kein einheitlich gesetzlich definierter Vertragsbegriff. Anbieter verwenden ihn für unterschiedliche Modelle: von der Datenhaltung in einem bestimmten Land bis zu einer vollständig durch einen lokalen Betreiber kontrollierten Plattform. Deshalb darfst du dich nicht auf Produktnamen, Architekturfolien oder Vertriebszusagen verlassen. Der Vertrag muss konkret bestimmen, wo Daten verarbeitet werden, wer technisch und organisatorisch zugreifen kann, welche Konzernunternehmen beteiligt sind und wie mit behördlichen Auskunftsverlangen umzugehen ist.
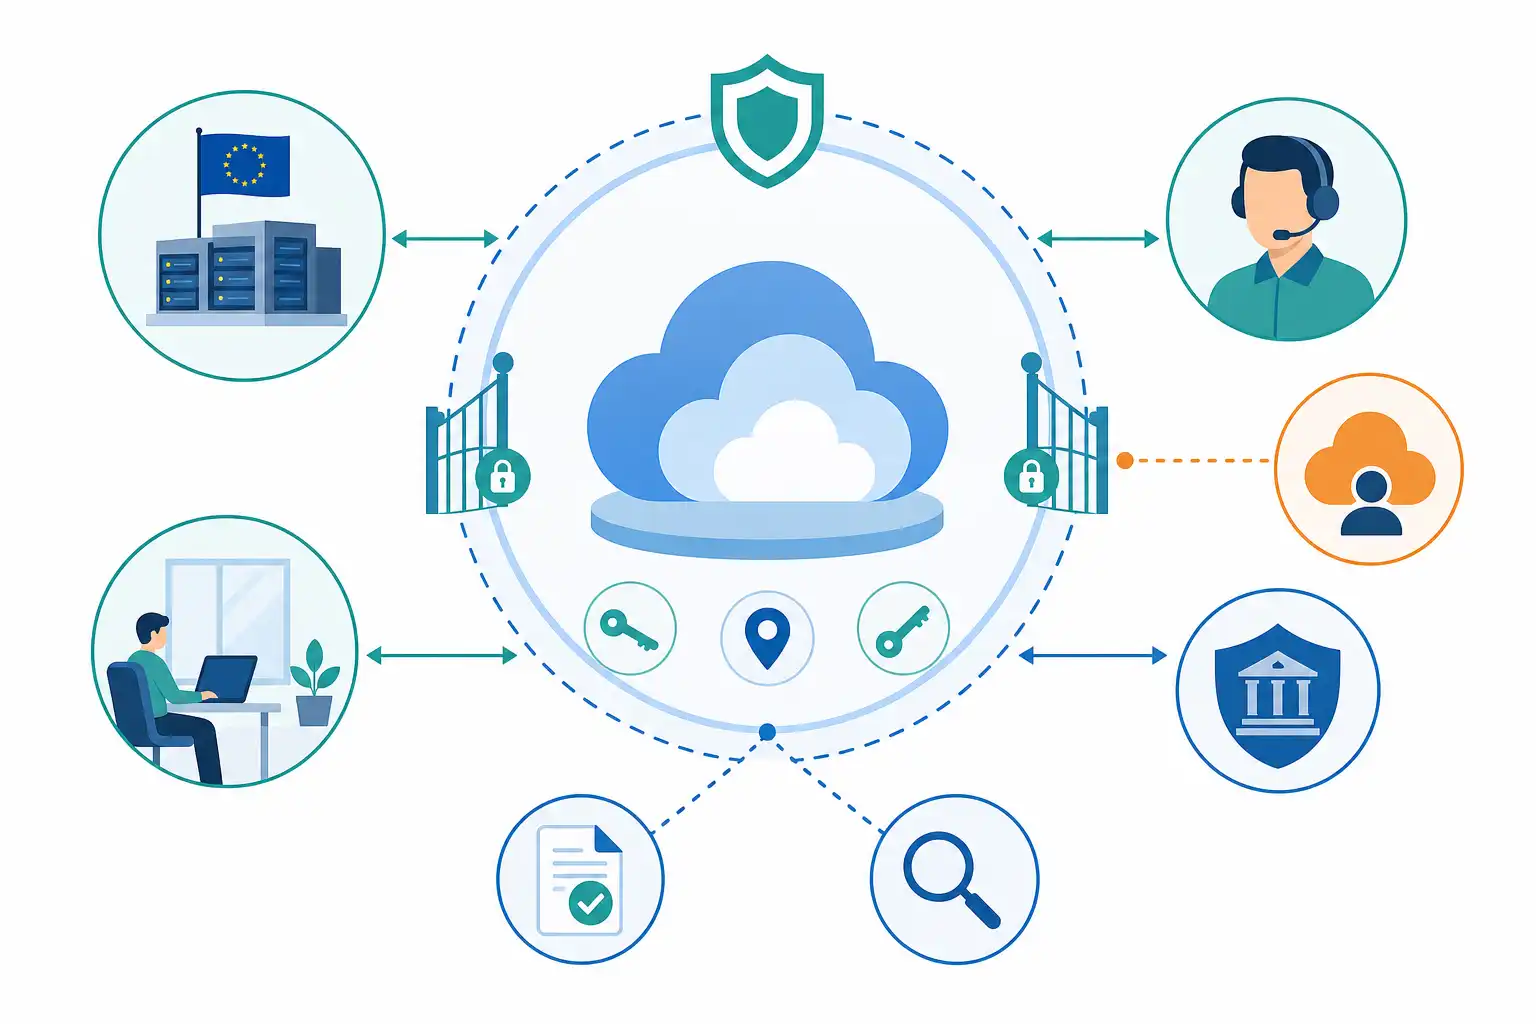
Infografik zu Sovereign-Cloud-Vertrag: Datenresidenz, Betreiberzugriff und CLOUD Act verbindlich regeln (KI-generiert).
Datenresidenz präzise statt pauschal vereinbaren
Eine Klausel wie „Daten werden in Deutschland gespeichert“ ist zu ungenau. Sie erfasst häufig nur produktive Inhaltsdaten, nicht aber Sicherungen, Protokolle, Diagnosedaten, Indizes, Metadaten oder Daten aus dem Identitätsmanagement. Gerade diese Daten können Rückschlüsse auf Geschäftsprozesse, Kundenbeziehungen oder Sicherheitsarchitekturen erlauben.
Definiere deshalb zunächst, welche Datenkategorien der Vertrag abdeckt:
- Inhaltsdaten, etwa Dokumente, Datenbankinhalte, E-Mails oder Dateien
- Metadaten, etwa Nutzerkennungen, Zugriffszeitpunkte, Berechtigungen und Mandanteninformationen
- Protokoll-, Telemetrie- und Diagnosedaten
- Sicherungskopien, Replikate und Archive
- Schlüsselmaterial, Zertifikate und Geheimnisse
- Daten aus Supportfällen, Bildschirmaufzeichnungen und Tickets
- Daten aus Entwicklungs-, Test- und Schulungsumgebungen
Für jede Kategorie sollte die Vereinbarung den zulässigen Verarbeitungsraum festlegen. Dabei meint „Verarbeitung“ mehr als Speicherung. Dazu gehören insbesondere das Spiegeln, Sichern, Übertragen, Entschlüsseln, Indexieren, Analysieren und der Remotezugriff.
Eine belastbare Regelung kann beispielsweise festhalten, dass der Anbieter Kunden- und Betriebsdaten ausschließlich in Deutschland verarbeitet und speichert. Sie sollte ergänzen, dass dies auch für Backups, Disaster-Recovery-Standorte, Supportartefakte und Schlüsselmaterial gilt. Falls Ausnahmen unvermeidbar sind, müssen sie abschließend aufgeführt sein: mit Datenkategorie, Zweck, Zielregion, verantwortlicher Stelle und Schutzmaßnahme.
Prüfe außerdem, was bei Störungen passiert. Viele Cloud-Plattformen schalten bei Ausfällen automatisch auf andere Regionen um. Das kann technisch sinnvoll sein, widerspricht aber einer strikten Datenresidenz, wenn die Ausweichregion nicht vereinbart wurde. Der Vertrag muss daher klar regeln, ob und unter welchen Voraussetzungen ein Failover in eine andere Region zulässig ist.
Betreiberzugriff und Konzernzugriffe transparent machen
Datenresidenz schützt nicht vor Fernzugriffen. Ein Administrator in einem Drittland kann über ein zentrales Managementsystem auf Daten zugreifen, obwohl diese physisch in Deutschland liegen. Auch ein europäischer Betreiber kann bei Betrieb, Entwicklung oder Incident Response von Personal eines internationalen Konzerns abhängig sein.
Verlange deshalb eine vollständige Zugriffsmatrix. Sie sollte nicht nur den Vertragspartner nennen, sondern alle Stellen erfassen, die technisch oder organisatorisch Zugriff erhalten können:
| Prüffrage | Was im Vertrag stehen sollte |
|---|---|
| Wer betreibt die Plattform? | Name und Sitz der rechtlich verantwortlichen Betreibergesellschaft |
| Wer administriert Infrastruktur und Mandanten? | Benannte Betreiberrollen, erlaubte Standorte und Berechtigungsumfang |
| Wer leistet Support? | Supportstandorte, Eskalationswege und Regeln für Fernwartung |
| Welche Konzernunternehmen sind beteiligt? | Abschließende Liste mit jeweiliger Funktion |
| Welche Unterauftragnehmer werden eingesetzt? | Aktuelle Liste, Leistungsanteil und Verarbeitungsort |
| Wer verwaltet Schlüssel und Identitäten? | Verantwortlichkeiten für Schlüsselverwaltung, privilegierte Zugriffe und Notfallverfahren |
Wichtig ist die Unterscheidung zwischen Zugriffsmöglichkeit und tatsächlichem Zugriff. Für die Risikobewertung genügt bereits, dass eine Stelle technisch auf Daten zugreifen könnte. Vertragsklauseln sollten daher nicht nur sagen, dass Zugriffe „grundsätzlich unterbleiben“. Besser ist ein verbindliches Berechtigungskonzept: privilegierte Zugriffe nur für konkret definierte Rollen, nach dem Prinzip der minimalen Rechte, zeitlich begrenzt, protokolliert und regelmäßig überprüft.
Für besonders schutzwürdige Daten kann ein Vier-Augen-Verfahren sinnvoll sein. Ein Betreiberzugriff wird dann erst nach Freigabe durch den Kunden oder durch zwei voneinander unabhängige, berechtigte Personen beim Anbieter möglich. Ausnahmen für akute Sicherheits- oder Verfügbarkeitsvorfälle müssen eng formuliert sein. Nach einem Notfallzugriff sollte der Anbieter unverzüglich informieren und ein nachvollziehbares Protokoll liefern.
Verschlüsselung allein ersetzt diese Regeln nicht. Entscheidend ist, wer die Schlüssel kontrolliert und wer eine Entschlüsselung veranlassen kann. Welche Vertragsfragen sich bei kundenverwalteten oder ausschließlich kundenkontrollierten Schlüsseln stellen, erläutern wir auch in unserem Beitrag zu BYOK und HYOK im Cloud-Vertrag.
Den CLOUD Act sachlich und verbindlich behandeln
Der US-amerikanische CLOUD Act wird häufig verkürzt dargestellt. Er gibt Behörden nicht automatisch einen unmittelbaren Zugriff auf Daten in europäischen Rechenzentren. Er kann jedoch US-Behörden ermöglichen, von Anbietern, die ihrer Jurisdiktion unterliegen, die Herausgabe von Daten zu verlangen, wenn diese Daten im Besitz, Gewahrsam oder unter Kontrolle des Anbieters stehen. Ob und wie ein konkretes Verlangen durchsetzbar ist, hängt vom Einzelfall, vom Verfahren und von möglichen entgegenstehenden Rechtsvorschriften ab.
Für deinen Vertrag bedeutet das: Entscheidend ist nicht allein der Serverstandort. Relevant sind Konzernkontrolle, administrative Zugriffsmöglichkeiten, technische Kontrollrechte und die rechtliche Stellung der beteiligten Gesellschaften.
Verlange eine eigene Klausel für behördliche Anfragen. Sie sollte mindestens diese Punkte enthalten:
- Der Anbieter informiert dich über Anfragen, Anordnungen oder sonstige Offenlegungsverlangen unverzüglich in Textform, soweit dies rechtlich zulässig ist.
- Er prüft vor einer Herausgabe, ob die Anfrage formell und materiell wirksam ist und ob sie auf den erforderlichen Umfang beschränkt werden kann.
- Er nutzt rechtlich zulässige Rechtsbehelfe gegen unverhältnismäßige, fehlerhafte oder unzuständige Verlangen.
- Er legt nur die rechtlich zwingend erforderlichen Daten offen und dokumentiert Umfang, Rechtsgrundlage und Zeitpunkt.
- Er fordert, soweit rechtlich zulässig, eine vertrauliche Behandlung und informiert nach, sobald ein Informationsverbot entfällt.
- Er übermittelt ohne deine vorherige schriftliche Zustimmung keine Daten freiwillig an Behörden, sofern keine gesetzliche Pflicht besteht.
Vermeide Zusicherungen wie „Ein Zugriff durch ausländische Behörden ist ausgeschlossen“. Das kann kein Anbieter seriös garantieren. Besser ist eine Kombination aus transparenter Risikobeschreibung, klaren technischen Zugriffsbeschränkungen und belastbaren Verhaltenspflichten für den Ernstfall.
Unterauftragnehmer und Änderungen wirksam kontrollieren
Die Unterauftragnehmerliste gehört nicht in eine unverbindliche Webseite, die der Anbieter jederzeit ändern kann. Sie sollte Vertragsbestandteil sein oder über ein geregeltes Änderungsverfahren einbezogen werden. Besonders kritisch sind Subunternehmer für Betrieb, Monitoring, Support, Sicherheitsanalysen, Content Delivery, Backup und Identitätsdienste.
Vereinbare für neue oder geänderte Unterauftragnehmer eine Vorabinformation mit angemessener Frist. Du brauchst ein Widerspruchsrecht aus sachlichem Grund, etwa bei einer Verlagerung in eine andere Rechtsordnung oder bei erweiterten Zugriffsbefugnissen. Können die Parteien keine Lösung finden, sollte ein Sonderkündigungsrecht bestehen, ohne dass der Anbieter die Datenrückgabe verzögern darf.
Datenschutzrechtliche Vorgaben gehören dabei in den Auftragsverarbeitungsvertrag, reichen aber nicht für alle Anforderungen an die Cloud-Souveränität aus. Wie du die Schnittstelle zwischen SaaS-Vertrag und Auftragsverarbeitung sauber strukturierst, liest du in unserem Beitrag SaaS-Verträge, AVV und Datenschutz.
Nachweise, Protokolle und Prüfungsrechte festschreiben
Eine Zusage zur Souveränität ist nur so belastbar wie die Nachweise, die du dazu erhältst. Der Anbieter sollte mindestens regelmäßig bestätigen, dass die vereinbarten Verarbeitungsorte, Betreiberrollen und Unterauftragnehmer eingehalten werden.
Fordere vertraglich:
- aktuelle Listen der Betreiber-, Konzern- und Unterauftragnehmergesellschaften
- Dokumentation der Verarbeitungsorte je Datenkategorie
- Protokolle privilegierter Zugriffe mit Zeitpunkt, Person oder Rolle, Zweck und Umfang
- Nachweise über Berechtigungsprüfungen und Sicherheitskontrollen
- unverzügliche Meldung von Verstößen gegen Residenz- oder Zugriffsvorgaben
- ein Prüfungsrecht durch dich oder einen zur Verschwiegenheit verpflichteten Dritten
Ein Auditrecht muss praktisch umsetzbar sein. Anbieter begrenzen Vor-Ort-Prüfungen oft aus Sicherheitsgründen. Akzeptabel kann eine abgestufte Lösung sein: zunächst aktuelle Prüfberichte und Zertifikate, bei konkretem Anlass ergänzende Nachweise und bei erheblichen Risiken eine weitergehende Prüfung. Ein pauschaler Verweis auf Zertifikate genügt jedoch nicht, wenn diese gerade die vereinbarte Datenresidenz oder Konzernzugriffe nicht abdecken.
Exit und Rechtsfolgen von Verstößen regeln
Wenn der Anbieter Daten in eine nicht vereinbarte Region überträgt oder unzulässige Zugriffe ermöglicht, brauchst du klare Folgen. Vereinbare eine unverzügliche Abhilfepflicht, Ursachenanalyse, Dokumentation und konkrete Präventionsmaßnahmen. Bei schwerwiegenden oder wiederholten Verstößen sollte ein außerordentliches Kündigungsrecht vorgesehen sein.
Der Exit muss auch bei einer Kündigung funktionieren. Dazu gehören ein nutzbares Exportformat, vollständige Datenrückgabe, Löschfristen für Kopien und Backups sowie eine dokumentierte Löschbestätigung. Mehr dazu findest du in unserem Ratgeber zur Exit-Strategie und Datenrückgabe beim Cloud-Anbieter.
Für die Verhandlung hilft diese kurze Abschlussprüfung:
- Sind alle Datenarten einschließlich Backups, Metadaten und Supportdaten erfasst?
- Sind erlaubte Verarbeitungsorte und Notfallregionen eindeutig benannt?
- Kennst du sämtliche Betreiber, Konzernunternehmen und Unterauftragnehmer?
- Sind Fernzugriffe technisch begrenzt, genehmigungspflichtig und protokolliert?
- Regelt der Vertrag Behördenanfragen, Informationspflichten und Rechtsbehelfe?
- Gibt es überprüfbare Nachweise, Folgen bei Verstößen und einen funktionsfähigen Exit?
Ein Sovereign-Cloud-Vertrag ist damit kein einzelner Absatz zur Datenhaltung. Er verbindet Betriebsmodell, Zugriffsarchitektur, Konzernstruktur, Sicherheitsorganisation und Krisenprozesse zu verbindlichen Pflichten. Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Cloud & SaaS finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen
Mehr aus Cloud & SaaS
-
 KI Anbieterübernahme im SaaS-Vertrag: Change-of-Control, Datenzugriff und Kündigungsrechte richtig regeln 8 Min. Lesezeit
-
 KI SaaS über Cloud Marketplace kaufen: Vertragspartner, Private Offer und Support richtig regeln 8 Min. Lesezeit
-
 KI Modellwechsel im KI-SaaS-Vertrag: Versionen, Qualitätsverlust und Kündigungsrechte verbindlich regeln 8 Min. Lesezeit