Haftung & Risiken
NIS2-konformer IT-Dienstleistervertrag: Sicherheitsklauseln für Managed Services und IT-Outsourcing
NIS2-konformer IT-Dienstleistervertrag: So sicherst du Meldewege, Audits, Unterauftragnehmer und Haftung bei Managed Services ab.
 KI-generiert
Ein Ransomware-Vorfall beim Hosting-Partner legt am Montagmorgen zentrale Geschäftsanwendungen lahm. Der Dienstleister prüft zunächst intern, ob überhaupt ein meldepflichtiger Sicherheitsvorfall vorliegt. Dein Unternehmen erhält erst am Nachmittag eine knappe Information. Zu diesem Zeitpunkt fehlen technische Details, Verantwortliche und eine belastbare Einschätzung der Auswirkungen. Genau an dieser Stelle entscheidet der IT-Dienstleistervertrag darüber, ob du handlungsfähig bist oder wertvolle Zeit verlierst.
NIS2 verschärft die Erwartungen an das Risikomanagement und die Behandlung erheblicher Sicherheitsvorfälle. Für viele Unternehmen sind Managed-Service-Provider, Hosting-Anbieter, Security-Dienstleister und Outsourcing-Partner dabei ein kritischer Teil der eigenen Lieferkette. Die Verantwortung für angemessene Sicherheitsmaßnahmen lässt sich nicht vollständig auslagern. Deshalb muss der Vertrag nicht nur Leistungen, Verfügbarkeit und Vergütung regeln, sondern auch die Zusammenarbeit im Sicherheitsfall.
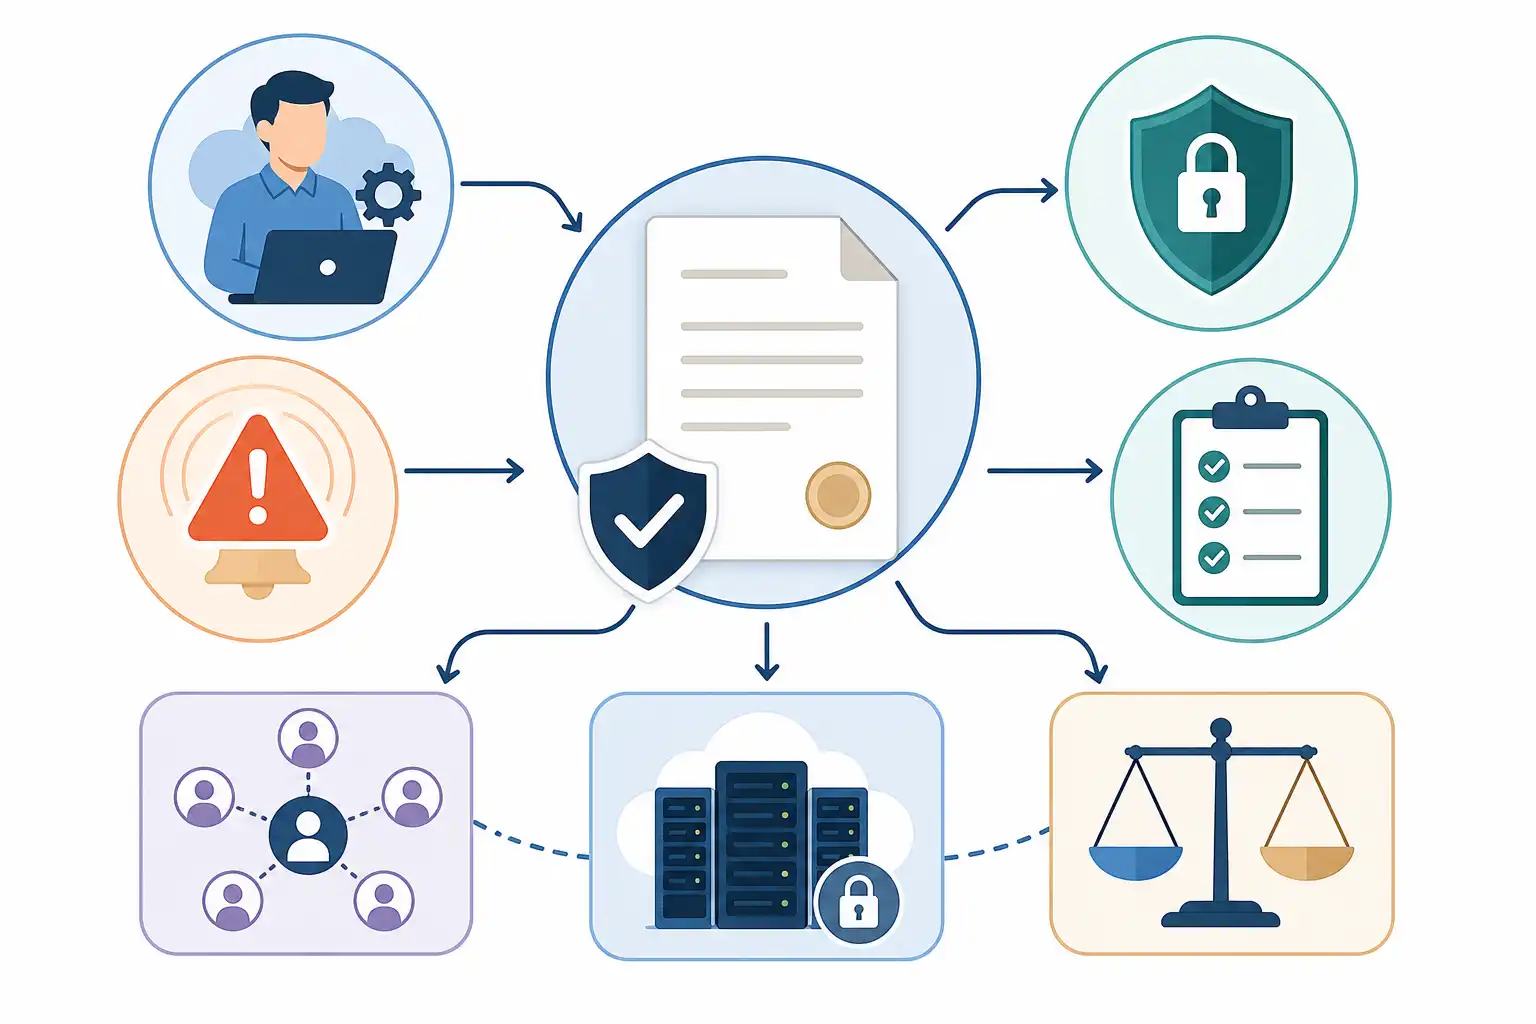
Infografik zu NIS2-konformer IT-Dienstleistervertrag: Sicherheitsklauseln für Managed Services und IT-Outsourcing (KI-generiert).
Warum Standardverträge für NIS2-Risiken oft nicht ausreichen
Viele IT-Dienstleisterverträge enthalten allgemeine Formulierungen wie „branchenübliche Sicherheitsmaßnahmen“ oder „Information des Kunden bei erheblichen Störungen“. Das klingt zunächst vernünftig, lässt aber wesentliche Fragen offen:
- Welche Sicherheitsmaßnahmen schuldet der Dienstleister konkret?
- Wann liegt ein Sicherheitsvorfall vor?
- Innerhalb welcher Frist muss der Dienstleister informieren?
- Welche Informationen muss die Erstmeldung enthalten?
- Wer darf auf Kundenseite verbindliche Entscheidungen treffen?
- Wie werden Unterauftragnehmer eingebunden und kontrolliert?
- Welche Nachweise darfst du verlangen?
- Wer trägt welche Schäden und Kosten?
Eine solche Unschärfe ist im Krisenfall gefährlich. Der Dienstleister wird häufig auf seine eigene Bewertung, interne Prozesse und Haftungsbegrenzungen verweisen. Du brauchst dagegen Informationen, um Auswirkungen auf deine Systeme, Kunden, Lieferketten und gegebenenfalls regulatorische Meldepflichten bewerten zu können.
NIS2-relevante Vertragsklauseln dienen deshalb nicht allein der rechtlichen Absicherung. Sie schaffen eine belastbare operative Zusammenarbeit für den Ernstfall.
Den Anwendungsbereich sauber definieren
Am Anfang steht eine präzise Leistungsbeschreibung. Sie muss erkennen lassen, welche Systeme, Daten, Standorte, Schnittstellen und Betriebsaufgaben der Dienstleister verantwortet. Besonders wichtig ist die Abgrenzung zwischen der Verantwortung des Dienstleisters und deinen eigenen Pflichten.
Bei Managed Services genügt es nicht, lediglich „Betrieb der IT-Infrastruktur“ zu vereinbaren. Der Vertrag sollte unter anderem festhalten:
- Welche Systeme der Dienstleister administriert, überwacht oder absichert
- Welche Zugriffsrechte er erhält und wie privilegierte Konten geschützt werden
- Welche Daten verarbeitet, gespeichert oder übertragen werden
- Welche Sicherheitskomponenten betrieben werden, etwa Endpoint-Schutz, SIEM, Backup oder Firewall
- Welche Leistungen rund um Patch-Management, Schwachstellenmanagement und Incident Response geschuldet sind
- Welche Mitwirkungsleistungen du erbringen musst
Diese Konkretisierung verhindert typische Lücken. Betreibt der Provider beispielsweise das Monitoring, muss klar sein, ob er nur Warnungen weiterleitet oder ob er diese auch bewertet, priorisiert und Gegenmaßnahmen einleitet. Verwaltet er Backups, sollte der Vertrag regeln, ob und wie Wiederherstellungen getestet werden.
Sicherheitsmaßnahmen als überprüfbare Pflichten vereinbaren
Der Vertrag sollte ein angemessenes Sicherheitsniveau nicht nur behaupten, sondern anhand konkreter Maßnahmen beschreiben. Welche Maßnahmen passend sind, hängt von Leistung, Schutzbedarf, Risiken und technischer Architektur ab. Eine starre Einheitsliste passt selten.
Sinnvoll ist eine Anlage „Informationssicherheit“, die regelmäßig fortgeschrieben werden kann. Darin lassen sich technische und organisatorische Anforderungen festhalten, ohne für jede Anpassung den gesamten Hauptvertrag neu verhandeln zu müssen.
Typische Regelungsbereiche sind:
- Zugriffsschutz mit rollenbasierten Berechtigungen und Mehrfaktor-Authentisierung für besonders schutzwürdige oder administrative Zugänge
- Verfahren für Einrichtung, Änderung und Entzug von Berechtigungen
- Patch- und Schwachstellenmanagement mit Priorisierung nach Kritikalität
- Protokollierung sicherheitsrelevanter Zugriffe und Ereignisse
- Schutz vor Schadsoftware sowie Maßnahmen zur Erkennung ungewöhnlicher Aktivitäten
- Verschlüsselung bei Speicherung und Übertragung, soweit nach Schutzbedarf erforderlich
- Backup-, Wiederanlauf- und Notfallverfahren einschließlich regelmäßiger Tests
- physische Sicherheit der Betriebsumgebung
- Schulungen und Verpflichtungen des eingesetzten Personals
- sichere Entwicklung und Änderungsmanagement, sofern der Dienstleister Software anpasst oder bereitstellt
Wichtig ist die Formulierung von Ergebnispflichten und Reaktionsprozessen. „Der Dienstleister bemüht sich um zeitnahe Patches“ ist zu weich. Besser ist eine Vereinbarung, nach der kritische Schwachstellen nach abgestimmter Risikobewertung innerhalb definierter Fristen behandelt oder durch dokumentierte kompensierende Maßnahmen abgesichert werden.
Meldewege für Sicherheitsvorfälle vertraglich beschleunigen
NIS2 sieht für erhebliche Sicherheitsvorfälle abgestufte Meldeprozesse vor. Dein Dienstleister muss dir deshalb deutlich früher Informationen liefern, als du sie möglicherweise an Behörden oder andere Stellen weitergeben musst. Wartefristen im Vertrag dürfen deine eigene Bewertung und Reaktion nicht behindern.
Die Klausel sollte nicht nur „Störungen“ erfassen. Sie sollte Sicherheitsvorfälle weit definieren, etwa als tatsächliche oder vermutete Beeinträchtigung von Vertraulichkeit, Integrität, Verfügbarkeit oder Authentizität der Systeme und Daten.
Regle mindestens diese Punkte:
| Regelungspunkt | Was im Vertrag stehen sollte |
|---|---|
| Auslöser | Meldepflicht bei bestätigten und bei ernsthaft vermuteten Sicherheitsvorfällen |
| Erstinformation | Unverzügliche Benachrichtigung über einen vereinbarten 24/7-Kanal |
| Inhalte | Betroffene Leistungen, Zeitpunkt, bekannte Auswirkungen, erste Gegenmaßnahmen, Ansprechpartner |
| Updates | Regelmäßige Lageberichte in abgestimmten Intervallen |
| Abschlussbericht | Ursachenanalyse, Maßnahmen, Folgen, Wiederherstellungsstatus und Verbesserungsplan |
| Kommunikation | Keine externe Kommunikation über deinen Vorfall ohne Abstimmung, soweit rechtlich zulässig |
| Beweissicherung | Sicherung relevanter Protokolle, Konfigurationen und sonstiger Spuren |
Lege außerdem fest, welche Kontaktpersonen auf beiden Seiten rund um die Uhr erreichbar sind. E-Mail allein ist für kritische Vorfälle häufig nicht ausreichend. Praktikabel ist ein abgestufter Eskalationsplan mit Sicherheitskontakt, Betriebsverantwortlichen, Management-Eskalation und Rechtskontakt.
Die Meldepflicht des Dienstleisters sollte unabhängig davon gelten, ob der Vorfall ausschließlich seine Systeme betrifft oder ob bereits feststeht, dass deine Systeme unmittelbar betroffen sind. Gerade diese Bewertung benötigt Zeit und Informationen.
Audit- und Nachweisrechte praxistauglich gestalten
Du musst nicht jeden Dienstleister dauerhaft selbst prüfen. Dennoch brauchst du ausreichende Nachweise, um Sicherheitsmaßnahmen und Vertragstreue bewerten zu können. Eine Klausel, die Audits nur „nach vorheriger Zustimmung“ des Dienstleisters erlaubt, ist meist unzureichend.
Ein ausgewogenes Auditrecht kann mehrere Stufen enthalten:
- Regelmäßige Vorlage aktueller Sicherheitsnachweise, Prüfberichte oder Zertifikate
- Beantwortung standardisierter Sicherheitsfragebögen
- Remote-Prüfungen von Dokumentationen und ausgewählten Nachweisen
- Vor-Ort-Audits bei berechtigtem Anlass oder in angemessenen Intervallen
- Sonderprüfungen nach erheblichen Sicherheitsvorfällen oder konkreten Anhaltspunkten für Pflichtverstöße
Der Dienstleister darf sein Betriebsgeheimnis und die Sicherheit anderer Kunden schützen. Das rechtfertigt aber kein vollständiges Ausschließen von Prüfungen. Vereinbare stattdessen angemessene Rahmenbedingungen: Vertraulichkeit, Vorankündigung bei regulären Audits, Begrenzung der Betriebsbeeinträchtigung und Nutzung unabhängiger Prüfer.
Bei Shared-Service- und Cloud-Modellen sind vollständige Vor-Ort-Audits oft nicht realistisch. Dann sollte der Vertrag zumindest aussagekräftige Prüfberichte, Management Statements, Nachweise zur Behandlung von Feststellungen sowie ein Recht auf Rückfragen vorsehen.
Unterauftragnehmer und Lieferkette kontrollieren
Gerade Hosting-, Cloud- und Security-Anbieter arbeiten häufig mit Unterauftragnehmern. Diese können Rechenzentrumsleistungen, Support, Monitoring, Entwicklung oder Notfallunterstützung übernehmen. Für dich darf daraus keine Sicherheitslücke entstehen.
Der Vertrag sollte festlegen, dass der Dienstleister Unterauftragnehmer nur unter klaren Bedingungen einsetzen darf. Dazu gehören:
- Transparenz über eingesetzte Unterauftragnehmer und deren Leistungsanteile
- Vorherige Information über wesentliche Änderungen
- Verpflichtung der Unterauftragnehmer auf gleichwertige Sicherheits- und Vertraulichkeitsstandards
- Verantwortung des Hauptdienstleisters für Pflichtverletzungen seiner Unterauftragnehmer
- Nachweisrechte auch hinsichtlich der für dich relevanten Unterauftragnehmer
- Regelungen für Standorte und Datenzugriffe, insbesondere bei grenzüberschreitender Leistungserbringung
Eine bloße Liste von Konzernunternehmen oder „technischen Partnern“ ohne Änderungsinformation genügt nicht. Du musst beurteilen können, ob eine Änderung Auswirkungen auf Risiko, Datenschutz, Verfügbarkeit oder regulatorische Anforderungen hat.
Haftung: Risiken nicht mit pauschalen Obergrenzen verdecken
Haftungsbegrenzungen sind im IT-Outsourcing üblich. Problematisch wird es, wenn sie auch schwere Verstöße gegen Sicherheits-, Vertraulichkeits- oder Meldepflichten praktisch folgenlos stellen. Eine Haftungsobergrenze, die sich nur an einer geringen Monatsvergütung orientiert, kann bei einem erheblichen Sicherheitsvorfall jedes Steuerungssignal verlieren.
Eine praxistaugliche Haftungsregelung unterscheidet daher nach Pflichtverletzungen und Schadensarten. Besonders zu prüfen sind:
- Schäden aus Vorsatz und grober Fahrlässigkeit
- Schäden aus der Verletzung von Vertraulichkeits- und Sicherheitsverpflichtungen
- Schäden aufgrund verspäteter oder unzureichender Incident-Meldungen
- Kosten der technischen Untersuchung, Wiederherstellung und Krisenkoordination
- Ansprüche Dritter, soweit sie auf einem vom Dienstleister zu vertretenden Verhalten beruhen
- Vertragsstrafen oder Servicegutschriften bei wiederholten Verstößen gegen vereinbarte Reaktionspflichten
Servicegutschriften können bei SLA-Verstößen sinnvoll sein, ersetzen aber keinen Schadensersatz bei Sicherheitsvorfällen. Achte darauf, dass der Vertrag dies ausdrücklich klarstellt. Ebenfalls wichtig: Der Dienstleister sollte bei der Aufklärung unterstützen, auch wenn die Haftungsfrage noch nicht geklärt ist.
Exit, Notfall und Übung nicht vergessen
Ein Sicherheitsvorfall kann auch dazu führen, dass du den Dienstleister kurzfristig ersetzen musst. Deshalb gehören Exit-Regelungen in jeden kritischen Outsourcing-Vertrag. Sie sollten Datenherausgabe, Unterstützung beim Übergang, Löschung oder Rückgabe von Informationen, Weiterbetrieb während der Migration und die Übergabe technischer Dokumentationen abdecken.
Plane zudem gemeinsame Notfallübungen. Dabei zeigt sich, ob Eskalationskontakte stimmen, Zugänge verfügbar sind und der Dienstleister seine Rolle im Incident Response tatsächlich beherrscht. Ergebnisse der Übung sollten dokumentiert und in Verbesserungsmaßnahmen überführt werden.
Checkliste für deine Vertragsprüfung
Prüfe vor Abschluss oder Verlängerung eines IT-Dienstleistervertrags insbesondere:
- Sind die kritischen Systeme, Daten und Betriebsaufgaben eindeutig beschrieben?
- Sind Sicherheitsmaßnahmen konkret, risikobasiert und nachweisbar vereinbart?
- Gibt es eine unverzügliche Meldung bei vermuteten und bestätigten Sicherheitsvorfällen?
- Sind 24/7-Eskalationswege, Meldungsinhalte und Berichtspflichten festgelegt?
- Kannst du angemessene Audits und Sicherheitsnachweise verlangen?
- Sind Unterauftragnehmer transparent eingebunden und vertraglich gleichwertig verpflichtet?
- Bleibt der Hauptdienstleister für seine Lieferkette verantwortlich?
- Deckt die Haftungsregelung Sicherheits- und Meldepflichtverletzungen angemessen ab?
- Bestehen klare Regeln für Notfallunterstützung, Datenherausgabe und Exit?
- Werden Sicherheitsprozesse regelmäßig getestet und weiterentwickelt?
NIS2-konforme Vertragsgestaltung ist keine Sammlung von Musterklauseln zum Abhaken. Entscheidend ist, dass Leistungsmodell, technische Risiken und Verantwortlichkeiten zusammenpassen. Wir vermitteln dir, wie du IT-Verträge strukturiert prüfst, Sicherheitsanforderungen verhandelst und Risiken nachvollziehbar verteilst. Passende Seminare und Termine findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Haftung & Risiken finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen