Lizenzen & Nutzungsrechte
KI-generierter Code im Softwareentwicklungsvertrag: Rechte, Open Source und Haftung verbindlich regeln
KI-generierter Code im Softwareentwicklungsvertrag: So sicherst du Rechte, Open-Source-Prüfung und Haftung verbindlich ab.
 KI-generiert
Am Montag steht der Abnahmetermin für eine neue Fachanwendung an. Erst jetzt erklärt der Dienstleister, dass Teile der Schnittstellenlogik mit einem Coding-Assistenten entstanden sind. Eine vollständige Herkunftsdokumentation gibt es nicht, auch die verwendeten Open-Source-Bestandteile sind nur teilweise erfasst. Für dich stellt sich nicht erst bei einem späteren Audit die entscheidende Frage: Darfst du den gelieferten Code rechtssicher nutzen, ändern und an weitere Dienstleister übergeben?
Der Einsatz von KI-Werkzeugen in der Softwareentwicklung ist längst Teil vieler Projekte. Entwicklungsumgebungen schlagen Funktionen vor, erzeugen Tests, vervollständigen Konfigurationen oder erstellen ganze Codebausteine. Das kann die Umsetzung beschleunigen. Vertraglich entstehen jedoch zusätzliche Risiken, wenn nicht klar ist, welche KI-Werkzeuge eingesetzt wurden, welche Daten in sie eingeflossen sind und wie der Dienstleister die rechtliche und technische Qualität des Ergebnisses absichert.
Ein Softwareentwicklungsvertrag sollte KI nicht pauschal verbieten oder uneingeschränkt erlauben. Entscheidend sind klare Spielregeln: Welche Nutzung ist zulässig? Welche Prüfungen muss der Dienstleister durchführen? Welche Rechte erhältst du am Ergebnis? Und was geschieht, wenn einzelne Bestandteile nicht nachvollziehbar oder rechtlich belastet sind?
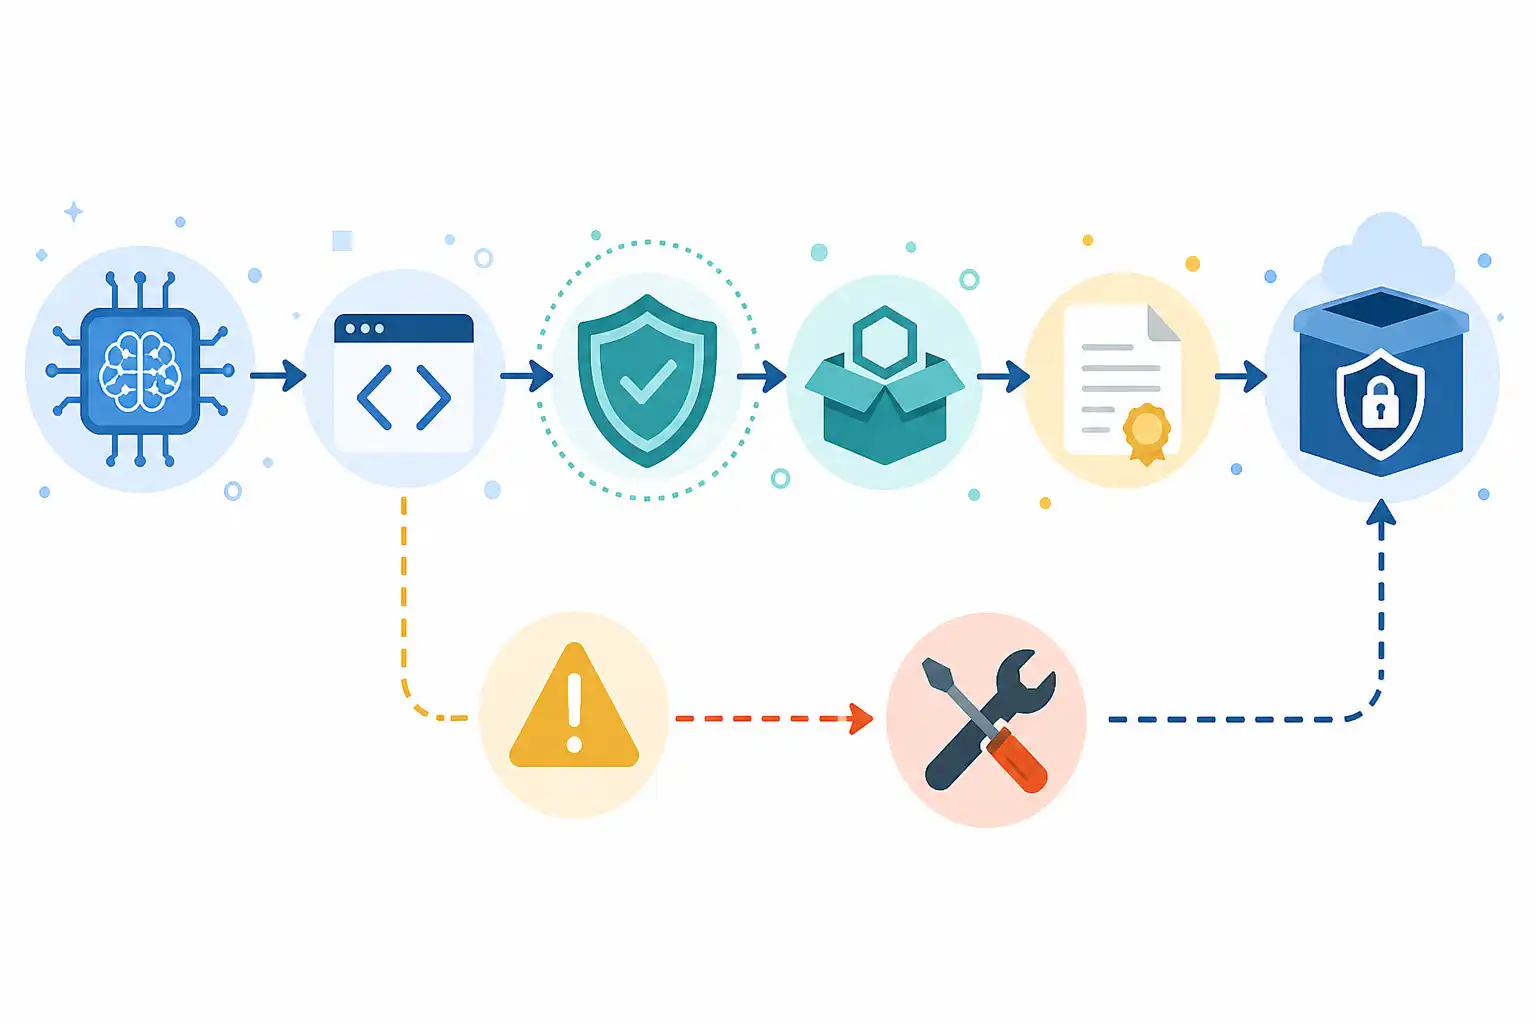
Infografik zu KI-generierter Code im Softwareentwicklungsvertrag: Rechte, Open Source und Haftung verbindlich regeln (KI-generiert).
Warum KI-Code im Vertrag ein eigenes Regelungsthema ist
Bei klassischer Entwicklung lässt sich der Ursprung eines Codebestandteils zumindest grundsätzlich über Repository, Commit-Historie, Entwicklerdokumentation und verwendete Komponenten nachvollziehen. Bei KI-generiertem Code ist diese Nachvollziehbarkeit häufig eingeschränkt. Ein Coding-Assistent kann Vorschläge aus statistischen Modellen erzeugen, ohne eine belastbare Aussage dazu zu liefern, ob ein ähnlicher Ausschnitt aus einem fremden Projekt stammt.
Daraus folgen mehrere Vertragsfragen:
- Der Dienstleister muss die vereinbarte Leistung mangelfrei liefern, unabhängig davon, mit welchem Werkzeug sie erstellt wurde.
- Die Rechteübertragung darf nicht daran scheitern, dass der Dienstleister selbst keine ausreichenden Rechte an einzelnen Bestandteilen beschaffen kann.
- Open-Source-Komponenten und deren Lizenzpflichten müssen erkannt und erfüllt werden.
- Vertrauliche Informationen, Quellcode und personenbezogene Daten dürfen nicht unkontrolliert in externe KI-Dienste gelangen.
- Bei Ansprüchen Dritter oder Lizenzverstößen brauchst du einen klaren Anspruch auf Abhilfe und gegebenenfalls Freistellung.
Wichtig ist die Trennung zweier Ebenen: Der Vertrag regelt das Verhältnis zwischen dir und dem Dienstleister. Er kann aber keine Rechte an fremdem Code schaffen, die tatsächlich nicht bestehen. Deshalb muss die Klausel nicht nur eine Rechteübertragung vorsehen, sondern auch Prüf-, Dokumentations- und Ersatzpflichten festlegen.
Den KI-Einsatz offenlegen und steuerbar machen
Eine praxistaugliche Regelung beginnt mit Transparenz. Verlange keine Erklärung zu jedem einzelnen Tastendruck. Das wäre kaum umsetzbar und erzeugt Dokumentation ohne Erkenntniswert. Sinnvoll ist eine risikoorientierte Offenlegung.
Der Vertrag sollte festhalten, ob der Einsatz von KI-gestützten Entwicklungswerkzeugen erlaubt ist und unter welchen Bedingungen. Dabei kannst du zwischen lokal betriebenen oder unternehmensintern freigegebenen Werkzeugen und externen Cloud-Diensten unterscheiden. Besonders sensibel ist die Eingabe von Quellcode, Zugangsdaten, Architekturunterlagen, Geschäftslogik, Ticketdaten oder personenbezogenen Daten.
Ein möglicher Klauselbaustein kann inhaltlich so aussehen:
Der Auftragnehmer darf KI-gestützte Entwicklungswerkzeuge ausschließlich einsetzen, soweit dadurch weder Vertraulichkeits-, Datenschutz- noch Sicherheitsanforderungen verletzt werden. Die Übermittlung von Quellcode, Zugangsdaten, personenbezogenen Daten oder vertraulichen Projektinformationen an nicht ausdrücklich freigegebene externe Dienste ist unzulässig.
Ergänze, dass der Dienstleister die eingesetzten Werkzeuge und ihre wesentlichen Einsatzbereiche auf Anfrage dokumentiert. Bei besonders kritischen Systemen kann eine vorherige Freigabe sinnvoll sein. Das gilt etwa für Software mit Geschäftsgeheimnissen, Sicherheitsfunktionen oder regulatorisch relevanten Prozessen.
Wenn KI-Dienste Daten außerhalb deiner Umgebung verarbeiten, reichen allgemeine Zusagen des Entwicklungsteams nicht aus. Prüfe dann auch die Vertragsbedingungen des eingesetzten Dienstes sowie die Datenflüsse. Für KI-Funktionen in SaaS-Umgebungen gelten ähnliche Fragen zu Datenverwendung und Verantwortlichkeit, wie wir in unserem Beitrag zu KI-SaaS-Verträgen, Trainingsdaten, Output-Rechten und AI-Act-Pflichten erläutern.
Herkunft und Dokumentation des gelieferten Codes festlegen
Eine vollständige Herkunft jedes einzelnen Codezeichens wird regelmäßig nicht erreichbar sein. Der Vertrag sollte daher ein realistisches, überprüfbares Ziel definieren: Der Dienstleister dokumentiert alle identifizierbaren Drittkomponenten, alle bewusst übernommenen externen Codebestandteile und die eingesetzten Prüfverfahren.
Zu den Liefergegenständen gehören idealerweise:
- Quellcode in einem zugänglichen Repository
- Commit-Historie und Build-Anleitungen
- Stückliste der Softwarekomponenten, häufig als Software Bill of Materials bezeichnet
- Liste aller Open-Source-Komponenten einschließlich Version und Lizenz
- Ergebnisse der eingesetzten Lizenz-, Sicherheits- und Ähnlichkeitsprüfungen
- Kennzeichnung wesentlicher KI-generierter oder KI-überarbeiteter Bestandteile, soweit diese technisch identifizierbar sind
- Dokumentation bekannter Einschränkungen und Restrisiken
Die Kennzeichnungspflicht sollte nicht zu weit gehen. Reine Formatierung, einzelne automatisch ergänzte Zeilen oder Routinevorschläge müssen nicht einzeln markiert werden. Relevant sind vor allem eigenständige Module, sicherheitskritische Funktionen, komplexe Algorithmen und Bestandteile, die nicht durch den üblichen Review nachvollzogen werden können.
Als Vertragsziel eignet sich deshalb die Formulierung, dass der Dienstleister für alle wesentlichen Lieferbestandteile eine fachlich ausreichende Nachvollziehbarkeit gewährleisten muss. Fehlt sie, ist das kein bloßer Dokumentationsmangel. Es kann ein Qualitäts- und Rechtsrisiko sein.
Open Source nicht mit einer Standardklausel erledigen
KI-Code und Open Source sind nicht dasselbe. Ein KI-Werkzeug liefert nicht automatisch Open-Source-Code. Dennoch kann generierter Code Lizenzrisiken auslösen, wenn er erkennbar fremde Bestandteile übernimmt oder wenn Entwickler Vorschläge mit Code aus externen Quellen kombinieren. Zudem verwenden Teams häufig bewusst Open-Source-Bibliotheken, Pakete und Beispiele.
Der Vertrag sollte deshalb eine klare Open-Source-Policy zum Bestandteil der Leistungsbeschreibung machen. Sie muss festlegen, welche Lizenzen ohne Zustimmung zulässig sind, welche einer vorherigen Freigabe bedürfen und welche ausgeschlossen bleiben. Pauschale Aussagen wie „Open Source ist zulässig“ helfen nicht weiter.
Besondere Aufmerksamkeit verlangen Komponenten mit Pflichten zur Weitergabe von Lizenztexten, Urhebervermerken, Quellcode oder Änderungen. Ob und wie solche Pflichten greifen, hängt stets von der konkreten Lizenz, der Art der Einbindung und dem Verteilungsmodell ab. Einen Überblick über typische Modelle und Fallstricke findest du in unserem Beitrag Open-Source-Lizenzen im Unternehmen.
Ein geeigneter Klauselbaustein lautet inhaltlich:
Der Auftragnehmer darf Open-Source-Software nur entsprechend der vereinbarten Open-Source-Policy verwenden. Er dokumentiert sämtliche eingesetzten Komponenten, Versionen und Lizenzen. Nicht freigegebene Komponenten darf er nur nach vorheriger Zustimmung des Auftraggebers einsetzen. Lizenzpflichten sind vor Übergabe der Leistung vollständig zu erfüllen.
Lege zudem fest, wann eine Komponente als „eingesetzt“ gilt. Entscheidend sollte nicht nur der Code im ausgelieferten Repository sein. Auch Build-Werkzeuge, Container-Images, Laufzeitbibliotheken und Abhängigkeiten können für Betrieb, Sicherheit und Lizenzpflichten relevant sein.
Nutzungsrechte am Ergebnis eindeutig übertragen
Bei Individualsoftware brauchst du Rechte, die zu deinem Betrieb und deiner Weiterentwicklung passen. Das betrifft Quellcode, Dokumentation, Tests, Konfigurationen und gegebenenfalls Datenmodelle. Der Dienstleister sollte dir die erforderlichen Nutzungsrechte zeitlich, räumlich und inhaltlich umfassend einräumen, einschließlich des Rechts zur Bearbeitung, Vervielfältigung und Übergabe an verbundene Unternehmen oder Nachfolgedienstleister.
Die Rechteklausel muss KI-Code ausdrücklich einschließen, soweit daran Rechte entstehen oder der Dienstleister Rechte erlangen kann. Gleichzeitig sollte der Dienstleister zusichern, dass er zur Rechteübertragung berechtigt ist und keine widersprechenden Bedingungen von Mitarbeitenden, Unterauftragnehmern oder Werkzeuganbietern entgegenstehen.
Formuliere nicht nur „sämtliche Rechte“. Beschreibe den konkreten Nutzungszweck. Darfst du die Software nur intern betreiben, benötigst du eine Konzernnutzung, soll ein anderer Dienstleister sie warten oder wird sie als Produkt weitervertrieben? Je weiter dein Vorhaben reicht, desto genauer muss die Rechtekette abgesichert sein. Vertiefende Hinweise zur Vertragsgestaltung findest du in unserem Beitrag Nutzungsrechte richtig einräumen.
Prüfpflichten als Qualitätsmaßstab vereinbaren
Der Dienstleister sollte nicht lediglich erklären, nach bestem Wissen gehandelt zu haben. Vereinbare konkrete Prüfmaßnahmen, die zum Risiko des Projekts passen. Dazu können automatisierte Scans auf bekannte Open-Source-Komponenten, Code-Reviews durch qualifizierte Personen, Sicherheitsprüfungen und Tests gehören.
Eine Klausel kann folgende Pflicht beschreiben:
Der Auftragnehmer prüft vor der Übergabe die gelieferten Softwarebestandteile nach dem Stand der vereinbarten Entwicklungspraxis auf bekannte Lizenzkonflikte, unzulässige Drittbestandteile und sicherheitsrelevante Schwachstellen. Auffällige Ergebnisse bewertet, dokumentiert und beseitigt er vor der Abnahme, soweit dies technisch und wirtschaftlich zumutbar ist.
Vermeide unbestimmte Begriffe ohne Bezugspunkt. „Stand der Technik“ kann je nach Projekt zu weit oder auslegungsbedürftig sein. Besser ist eine konkrete Kombination aus Entwicklungsrichtlinie, definierten Werkzeugen, Review-Verfahren und Abnahmekriterien.
Bei Werkleistungen gehört die vertragsgemäße Beschaffenheit zur Abnahme. Ob dein Projekt rechtlich als Werk- oder Dienstvertrag einzuordnen ist, beeinflusst die Mängelrechte erheblich. Die Grundlagen dazu erläutern wir unter Werkvertrag oder Dienstvertrag bei IT-Projekten.
Umgang mit nicht nachvollziehbaren KI-Anteilen
Der kritische Fall ist nicht jeder KI-Vorschlag, sondern ein Codebestandteil, dessen Herkunft oder rechtliche Belastbarkeit nicht ausreichend geklärt werden kann. Hier braucht der Vertrag eine eindeutige Rechtsfolge.
Die beste Reihenfolge ist:
- Prüfung und Bewertung durch den Dienstleister
- Offenlegung gegenüber dir bei einem relevanten Risiko
- Entfernung oder Ersatz des betroffenen Bestandteils
- erneute Tests und Dokumentation
- Abnahme erst nach erfolgreicher Bereinigung
Der Dienstleister sollte nicht einseitig entscheiden dürfen, ein unklarer Bestandteil sei „wahrscheinlich unkritisch“. Vereinbare ein Eskalationsverfahren. Bei geringfügigen Risiken kann eine dokumentierte Freigabe durch dich genügen. Bei Kernfunktionen, sicherheitskritischem Code oder Komponenten mit unklaren Drittansprüchen sollte dagegen Ersatz die Regel sein.
Eine belastbare Nachbesserungsklausel verpflichtet den Dienstleister, betroffene Bestandteile auf eigene Kosten zu ändern, zu ersetzen oder so umzugestalten, dass die vertragsgemäße Nutzung ohne Rechtsverletzung möglich bleibt. Sie sollte auch Folgekosten erfassen, etwa erneute Integrationstests, Dokumentationsanpassungen und Deployments.
Freistellung und Haftung nicht isoliert regeln
Entsteht ein Anspruch Dritter wegen Urheberrechts-, Lizenz- oder sonstiger Rechtsverletzungen, brauchst du mehr als einen Anspruch auf Nachbesserung. Eine Freistellungsklausel kann den Dienstleister verpflichten, dich gegen berechtigte Ansprüche Dritter zu verteidigen und notwendige Kosten zu tragen. Voraussetzung und Umfang müssen präzise geregelt sein.
Dazu gehören insbesondere:
- unverzügliche Information über geltend gemachte Ansprüche
- angemessene Mitwirkung deinerseits
- Steuerung der Rechtsverteidigung durch den Dienstleister nur unter Wahrung deiner Interessen
- keine Anerkenntnisse oder Vergleiche mit Nachteilen für dich ohne deine Zustimmung
- Ersatzlösung, Lizenzbeschaffung oder Umgestaltung als vorrangige Abhilfe
Achte auf Haftungsobergrenzen. Wenn die Haftung für Rechtsverletzungen oder Verstöße gegen die Open-Source-Policy in einer niedrigen allgemeinen Haftungsgrenze aufgeht, kann dein Schutz praktisch leer laufen. Welche Begrenzungen ausgewogen sein können, zeigen wir in unserem Beitrag Haftung im IT-Vertrag sinnvoll begrenzen.
Checkliste für die Vertragsverhandlung
Prüfe vor Vertragsabschluss diese Punkte:
- Ist der KI-Einsatz erlaubt, eingeschränkt oder freigabepflichtig?
- Sind externe KI-Dienste, Datenübermittlungen und Unterauftragnehmer geregelt?
- Gibt es eine verbindliche Open-Source-Policy?
- Sind Komponentenliste, Lizenzangaben und Prüfnachweise als Liefergegenstände definiert?
- Erhältst du ausreichende Rechte für Betrieb, Änderung und Weitergabe an Nachfolgedienstleister?
- Muss der Dienstleister unklare oder rechtsriskante Bestandteile ersetzen?
- Sind Nachbesserung, Freistellung und Haftung aufeinander abgestimmt?
- Gehören Dokumentation und Prüfnachweise zu den Abnahmekriterien?
KI-gestützte Entwicklung verlangt keinen vollkommen neuen Vertragstyp. Sie verlangt aber präzisere Anforderungen an Liefergegenstände, Qualitätssicherung und Rechtekette. Je früher du diese Punkte in Leistungsbeschreibung und Verhandlung aufnimmst, desto seltener wird KI-Code kurz vor Abnahme zur ungeplanten Rechts- und Risikoanalyse.
Passende Seminare und Termine zu IT-Verträgen und Lizenzthemen findest du bei uns auf cmt.de.
Nächster Schritt
Passenden Kurs zu Lizenzen finden.
Feste Termine, erfahrene Trainer, Präsenz in München und Durchführungsgarantie. Buchen kannst du direkt auf cmt.de.
Weiterlesen